Tahmini okuma süresi: 30 dakika
Kategori: Liderlik ve Kültür Yazar: Alper Gümüşler
İSG sınavlarında ve ders notlarında sık görülen bir soru kalıbı, güvenlik kültürünün gelişim basamaklarını sorar. Soruda genellikle güvenlik kültürü olgunluk seviyeleri hangisinde doğru sırayla verilmiştir ifadesi yer alır ve seçeneklerde birbirine benzeyen ancak farklı sözcüklerle dizilmiş basamaklar sıralanır. Bir hazırlık notunda doğru cevap patolojik, reaktif, hesapçı, proaktif ve üretken olarak verilirken, başka bir kaynakta patolojik, bürokratik ve üretken dizilimi doğru kabul edilir. Farklı bir yerde ise ortaya çıkan, yöneten, katılımcı, işbirlikçi ve sürekli iyileşen sıralaması karşımıza çıkar. Bu durum sınava hazırlananlarda haklı bir kafa karışıklığı yaratır.
Karışıklığın kaynağı, literatürde tek bir merdiven bulunmaması. Sitede daha önce ele aldığım risk kontrol hiyerarşisi konusundakine benzer bir durumla karşı karşıyayız. Mevzuattaki üç temel adımla uluslararası alandaki beş basamaklı piramit nasıl farklı kuramsal çerçevelere dayanıyorsa, burada da tek bir evrensel sıralama bulunmuyor. Güvenlik kültürü olgunluk seviyeleri dendiğinde tek bir liste yok, dört ayrı model ve dört ayrı doğru sıra var; bence sınavda da sahada da ilk iş, hangi modelin konuşulduğunu adından tanımak.
Literatürde kendine yer bulmuş başlıca yapılar Westrum’un örgüt tipleri, Hudson’ın beş basamaklı merdiveni, Fleming’in Birleşik Krallık İş Sağlığı ve Güvenliği İdaresi (HSE) için hazırladığı beş seviyeli modeli ve Uluslararası Atom Enerjisi Ajansı’nın (IAEA) nükleer endüstri için tanımladığı üç aşamalı yaklaşımdır. Bunlara DuPont Bradley eğrisinin dört evresi de eklenir. Türkçe kaynaklarda bu modellerin kavramları zaman zaman birbirine karışıyor. Hudson’ın üçüncü basamağı olan hesapçı aşama, bazı çevirilerde bürokratik, bazılarında ise tahmin olarak adlandırılır. Doğru sıralamayı saptayabilmek, şıklarda geçen terimlerin hangi kuramsal çerçeveden alındığını ayırt edebilmeyi gerektirir.
İkinci temel mesele ise bu modellerin bilimsel kanıt zeminidir. Olgunluk merdivenleri kurumsal tartışma ve öz değerlendirme süreçlerinde pratik bir zemin sunar. Buna karşın modellerin ampirik güvenilirlik ve geçerlik kanıtları sanıldığından çok daha zayıftır. Fleming kendi geliştirdiği modelin geçerlenmediğini ve bir teşhis aracı sayılmaması gerektiğini açıkça belirtir. 2018 yılında yayımlanan kapsamlı bir eleştirel derleme, incelenen kırk bir yayının neredeyse yarısında hiçbir geçerlik ya da güvenilirlik kanıtı bulunmadığını ortaya koymuştur. 2025 yılındaki güncel bir kapsam taraması da benzer boşlukların sürdüğünü gösterdi. Bu yüzden bence modeller bir denetim notu ya da sertifika gibi kullanıldığında zayıflıyor; örgüt içinde konuşmayı başlatan bir çerçeve olarak kullanıldığında ise işe yarıyor.
İçindekiler
Güvenlik kültürü olgunluk seviyeleri neyi anlatır: kültür, iklim ve olgunluk modeli
Güvenlik kültürü kavramı literatüre nükleer endüstriden girdi. Uluslararası Atom Enerjisi Ajansı bünyesindeki Uluslararası Nükleer Güvenlik Danışma Grubu (INSAG), 1986’da yayımlanan Çernobil kazası sonrası inceleme toplantısının özet raporu olan INSAG-1’de bu terimi ilk kez kullandı. Kavramın kurumsal tanımı ise 1991 tarihli INSAG-4 raporunda yapıldı. Raporda yer alan tanım şu şekildedir: “Safety Culture is that assembly of characteristics and attitudes in organizations and individuals which establishes that, as an overriding priority, nuclear plant safety issues receive the attention warranted by their significance.” Bu tanım Türkçeye, güvenlik kültürünün, örgütlerde ve bireylerde nükleer santral güvenliği meselelerinin öneminin gerektirdiği dikkati en yüksek öncelikle görmesini sağlayan özellik ve tutumların bütünü olduğu şeklinde aktarılabilir.
Kültür kavramının genel işletme ortamındaki karşılığını ise Hudson yalın bir ifadeyle anlatır. Hudson’ın aktardığı genel tanım şöyledir: “Who and what we are, what we find important, and how we go about doing things round here” Bu ifade Türkçede, kim ve ne olduğumuz, neleri önemli bulduğumuz ve buralarda işleri nasıl yürüttüğümüz anlamına gelir. Hudson kurumsal kültürü dört temel bileşenle açıklar. Bunlar değerler, inançlar, ortak problem çözme yöntemleri ve ortak çalışma pratikleridir. Değerler örgütün dokunulmaz kabul ettiği temel ilkelerdir. İnançlar ise dünyanın nasıl işlediğine ve hangi yöntemlerin sonuç verdiğine dair kanaatleri içerir. Bu iki unsur görece durağandır. Ortak problem çözme yöntemleri ile çalışma pratikleri ise sahadaki günlük etkileşimlerle şekillenen dinamik bileşenleri oluşturur.
Güvenlik kültürü ile güvenlik iklimi arasındaki kavramsal ayrım da bu noktada belirginleşir. Güvenlik iklimi kavramı Zohar’ın 1980 yılındaki öncü çalışmasına dayanır. Zohar örgütsel iklimi, çalışanların örgütsel çevreye dair algılarının toplamı olarak tanımlar. Hudson’a göre kültür, iklimin içinde işlediği ve anlam kazandığı temel zemini oluşturur. Hudson çalışmasındaki bir dipnotta, Zohar iklim sözcüğünü tercih etmemiş olsaydı, kısa vadeli değişken algılara hava durumu, arkada yatan derin ve kalıcı kurumsal yapıya ise iklim demenin kavramsal açıdan çok daha açıklayıcı olacağını belirtir. Ben bu ayrımı sahada şöyle kullanıyorum: bir anket sonucu kısa aralıklarla oynayabiliyorsa büyük olasılıkla iklimi ölçüyorum.
Olgunluk modeli kavramına gelince, Goncalves Filho ve Waterson 2018 yılındaki derlemelerinde, olgunluk modellerinin bir sürecin veya örgütün gelişimini çok boyutlu ölçütlerle aşama aşama tarif eden araçlar olduğunu ifade eder. Bu modeller tanımlayıcı niteliktedir; her basamakta sergilenmesi beklenen kurumsal özellikleri ve davranış kalıplarını ortaya koyar. Modeller hem mevcut durumu belirlemek hem de bir sonraki aşamaya geçiş için yol haritası çıkarmak amacıyla kullanılır. Çoğunlukla seviyelerle kurumsal boyutların kesiştiği bir matris halinde kurulur. Matrisin her bir hücresinde ilgili seviyeye özgü davranış ve süreç tanımları bulunur.
Güvenlik kültürü alanındaki bu modellerin iki tarihsel kökü vardır. İlk kök, Crosby’nin 1979 tarihli Kalite Yönetimi Olgunluk Izgarası çalışmasına kadar uzanır. Crosby kurumsal kaliteyi belirsizlik, uyanış, aydınlanma, bilgelik ve kesinlik olmak üzere beş aşamada ele almıştır. Bu yaklaşım 1986 yılında Carnegie-Mellon Üniversitesi Yazılım Mühendisliği Enstitüsü (SEI) tarafından Yetenek Olgunluk Modeli (CMM) haline getirilmiştir. CMM yapısı başlangıç, tekrarlanabilir, tanımlı, yönetilen ve eniyileyen şeklinde beş basamak belirlemiştir. İkinci kök ise örgütlerin bilgiyi işleme biçimlerini inceleyen Westrum’un tipoloji çalışmasıdır.
Bu tartışmada sık anılan bir başka çerçeve, Reason’ın 1997’de saydığı beş özellik. Hudson’ın aktardığına göre Reason güvenli bir kültürü bilgilendirilmiş kültür, raporlama kültürü, adil kültür, esnek kültür ve öğrenen kültür bileşenleriyle tarif eder. Hudson Reason’ın bu sınıflamasını aktarırken şu ifadeyi kullanır: “Taken together the five characteristics form a culture of trust.” Yani bu beş temel özellik bir araya geldiğinde örgütte bir güven kültürü meydana getirir. Kendi okumamla, aşağıda anlatacağım merdivenlerin hepsi güvenin ve bilgi akışının ne kadar geliştiğini farklı adlarla tarif etmeye çalışıyor.
Westrum’un üç tipi: bilgi nasıl akıyor
Westrum, örgüt kültürlerini incelemek amacıyla 1988 yılında bir tipoloji geliştirdi. Bu yaklaşımın ayrıntıları Westrum’un 2004 yılında yayımlanan makalesinde kapsamlı biçimde açıklandı. Westrum’un modelinde temel ayırt edici değişken, örgütün bilgiyi nasıl işlediğidir. Bilginin serbestçe akıp akmadığı, kötü haberi getirene nasıl davranıldığı ve birimlerin birbirleriyle konuşup konuşmadığı modelin merkezinde yer alır.
Westrum örgütlerdeki üç farklı yönetim yapısının, liderlerin zihinsel meşguliyetlerinden kaynaklandığını savunur. Liderlerin temel odak noktalarını şu sözlerle aktarır: “The first is a preoccupation with personal power, needs, and glory. The second is a preoccupation with rules, positions, and departmental turf. The third is a concentration on the mission itself” Ardından bu üç yapıyı şöyle adlandırır: “I call these, respectively, pathological, bureaucratic, and generative” Türkçeye çevirdiğimizde ilk yapı kişisel güç, ihtiyaçlar ve şan şöhret arayışına odaklanan patolojik kültürdür. İkinci yapı kurallar, mevkiler ve departman sınırlarıyla meşgul olan bürokratik kültürdür. Üçüncü yapı ise doğrudan görevin ve misyonun kendisine odaklanan üretken kültürdür.
Tablo A — Westrum (2004), “How organisations process information”
| Patolojik (pathological) | Bürokratik (bureaucratic) | Üretken (generative) |
|---|---|---|
| Güç odaklı (power oriented) | Kural odaklı (rule oriented) | Performans odaklı (performance oriented) |
| Düşük iş birliği | Orta düzey iş birliği | Yüksek iş birliği |
| Haberci vurulur (messengers shot) | Haberci görmezden gelinir (neglected) | Haberci yetiştirilir (trained) |
| Sorumluluktan kaçılır | Dar sorumluluk | Riskler paylaşılır |
| Birimler arası köprü engellenir | Köprüye göz yumulur | Köprü teşvik edilir |
| Başarısızlık → günah keçisi | Başarısızlık → adalet | Başarısızlık → soruşturma (inquiry) |
| Yenilik ezilir | Yenilik → sorun | Yenilik uygulanır |
Tablo A’da görülen karşılaştırma, bilgi akışının kurumsal güvenliği nasıl doğrudan şekillendirdiğini gösterir. Patolojik yapılarda olumsuz bir haber getiren çalışan cezalandırılır; haberci sembolik olarak vurulur. Hata meydana geldiğinde sorumluluktan kaçılır ve derhal bir günah keçisi aranır. Departmanlar arası bilgi köprüleri tehdit olarak algılanıp engellenir. Yenilikçi yaklaşımlar mevcut güç dengelerini sarsacağı endişesiyle ezilir.
Bürokratik yapılarda ise haberci doğrudan cezalandırılmaz ancak çoğunlukla görmezden gelinir. Sorumluluklar katı görev tanımlarıyla sınırlandırılmıştır; çalışanlar yalnızca kendi alanlarına bakar. Başarısızlık karşısında örgüt adil davranmaya çalışır; Westrum’un tablosu buna adalet diyor; bu, Reason’ın hedef olarak koyduğu adil kültür kavramıyla karıştırılmamalı. Yenilikler sisteme ek yük getiren sorunlar olarak değerlendirilir. Birimler arası köprülere göz yumulur. Westrum bürokratik kültürün kurumsal dünyadaki yaygınlığına dair şu tespiti yapar: “Bureaucratic culture (as distinct from the bureaucracies themselves) appears as a kind of default value, rather like the centre of a normal distribution.” Bürokratik kültür, normal bir dağılımın merkezi gibi kurumsal hayatın varsayılan değeri olarak belirir.
Üretken kültürde ise bilgi kurumsal bir zenginliktir. Haberciler eğitilir ve kritik bilgiyi paylaşmaları teşvik edilir. Başarısızlık bir soruşturma, yani ne olduğunu anlama çabası başlatır. Riskler ve sorumluluklar tüm paydaşlarca bölüşülür. Birimler arası köprüler teşvik edilir. Yenilikler uygulamaya alınır.
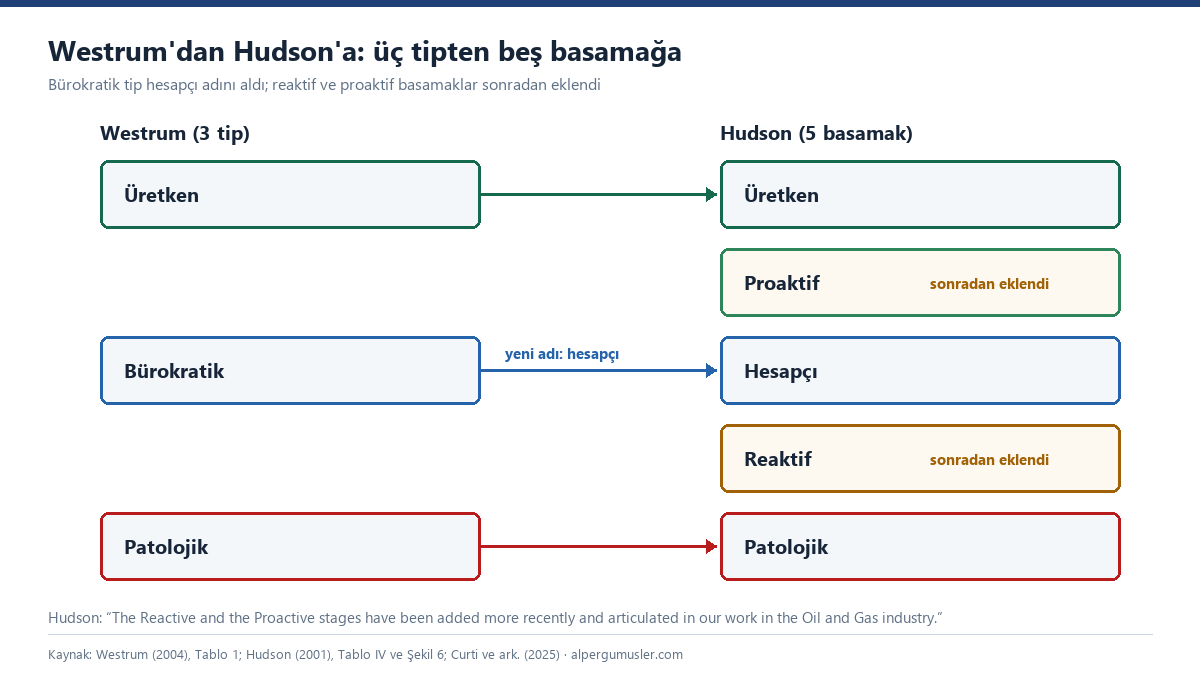
Westrum kendi geliştirdiği bu tipolojinin sınırlarına dikkat çeker. Yazar makalesinde şu ihtiyat kaydını düşer: “this relationship between culture and safety requires more exploration before the connection can be considered definitive.” Kültür ile güvenlik performansı arasındaki bağın kesin kabul edilebilmesi için daha fazla araştırmaya ihtiyaç vardır. Westrum’un orijinal çalışmasında beş basamaklı bir merdiven yapısı ya da Hudson’ın adı geçmez. Hudson 1999 yılındaki bildirisinde bu ilerleme fikrinin ilk kez Westrum tarafından 1991 yılında ortaya konduğunu belirtir. Curti ve arkadaşları 2025 yılındaki kapsam taramalarında, Westrum’un bu üçlü sınıflamasını erken aşamada kurgulanmış bir olgunluk modeli olarak değerlendirir.
Hudson merdiveni: beş basamak ve iki eksen
Hudson, NATO Araştırma ve Teknoloji Örgütünün 1999 yılında İtalya’nın Siena kentinde düzenlediği çalıştaya sunduğu bildiride ve Leiden Üniversitesi’ndeki 2001 tarihli makalesinde güvenlik kültürü merdivenini tanıttı. Hudson kendi deneyiminin petrol-gaz endüstrisi, özellikle Shell ve ticari havacılıkla sınırlı olduğunu yazar. Hudson, Westrum’un üçlü tipolojisini genişleterek beş basamaklı evrimsel bir merdiven kurguladı.
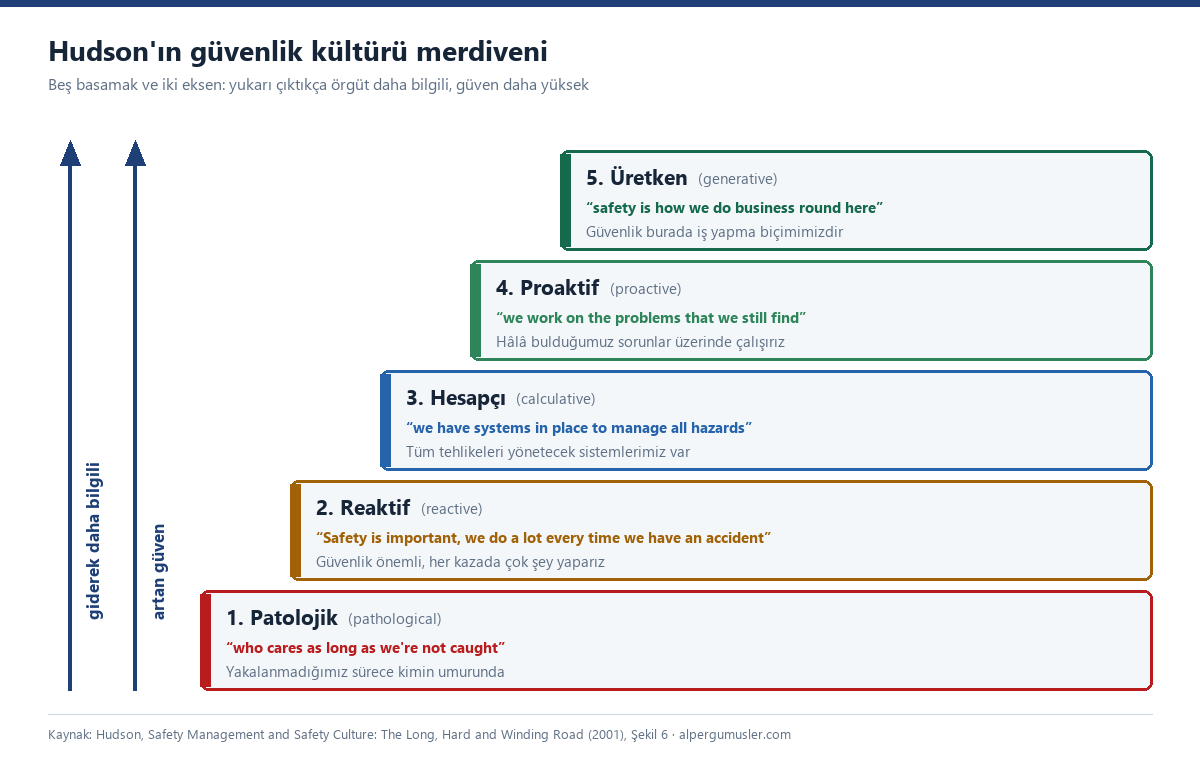
Hudson’ın şeklinde merdivenin yanında yukarı doğru yükselen iki eksen var. Bu eksenler artan bilgi düzeyi (“Increasingly informed”) ve artan güvendir (“Increasing Trust”). Kendi okumam şu: merdiveni çıkmak, bilginin gizlenmediği ve insanların hata bildirdiklerinde cezalandırılmayacaklarına güvendikleri bir örgüte doğru ilerlemek demek. Bu, Westrum’un bilgi akışı değişkeniyle aynı eksen.
Tablo B — Hudson merdiveni
| Basamak | Hudson’ın cümlesi | Türkçe karşılığı |
|---|---|---|
| 5. Üretken (generative) | “safety is how we do business round here” | Güvenlik burada iş yapma biçimimizdir |
| 4. Proaktif (proactive) | “we work on the problems that we still find” | Hâlâ bulduğumuz sorunlar üzerinde çalışırız |
| 3. Hesapçı (calculative) | “we have systems in place to manage all hazards” | Tüm tehlikeleri yönetecek sistemlerimiz var |
| 2. Reaktif (reactive) | “Safety is important, we do a lot every time we have an accident” | Güvenlik önemli, her kazada çok şey yaparız |
| 1. Patolojik (pathological) | “who cares as long as we’re not caught” | Yakalanmadığımız sürece kimin umurunda |
Hudson merdivenindeki basamakların özü, Tablo B’de yer alan ve her basamağı temsil eden kurum içi ifadelerle anlaşılır. Patolojik basamakta örgütü güvenlikten çok yakalanmamak ilgilendirir. Hudson’a göre bu evredeki örgüt güvenlikle ilgilenmez bile; ilk iş, güvenliği de içeren bir değer sistemi edinmektir. Foster ve Hoult 2013 yılındaki değerlendirmelerinde patolojik evreyi şu cümleyle özetler: “Pathological—Safety is a problem caused by workers” Yani güvenlik, çalışanların yol açtığı bir problemden ibaret görülür.
Reaktif basamakta güvenlik önem kazanmaya başlar; Hudson bunun çoğu zaman çok sayıda olay yaşandıktan sonra, iç ve dış etkenlerle olduğunu yazar. Değerler edinilmeye başlanmıştır ama inançlar, yöntemler ve çalışma pratikleri hâlâ ilkel düzeydedir. Hudson’a göre bu erken evrede üst yönetim kazaların çalışanların aptallığından, dikkatsizliğinden, hatta kasıtlı davranışından kaynaklandığına inanır; yukarıdan pek çok mesaj akar ama çoğu örgütün asıl amaçlarını yansıtır, sonuna da “ve güvenli olun” eklenir.
Hudson’ın makalesinin sonunda reaktif örgütler için yaptığı gözlem daha da keskin: bu örgütler daha iyisinin olmadığını, daha iyi performans iddia edenin büyük olasılıkla yalan söylediğini düşünür ve yapılabilecek en iyisini yaptıklarına inanır.
Hesapçı basamak, Westrum’un bürokratik tipinin Hudson modelindeki doğrudan karşılığıdır. Hudson, genişletilmiş sürümü Westrum ile iş birliği içinde çıkardıklarını belirtir. Reaktif ve proaktif basamakların sonradan eklendiğini şu sözlerle açıklar: “The Reactive and the Proactive stages have been added more recently and articulated in our work in the Oil and Gas industry.” Westrum’un bürokratik aşaması bu modelde hesapçı basamak olarak yeniden adlandırılmıştır. Curti ve arkadaşları da 2025 yılındaki taramalarında Hudson’ın bürokratik etiketini hesapçı sözcüğüyle değiştirdiğini doğrular.
Hudson calculative teriminin tercih edilme gerekçesini şöyle açıklar: “The term calculative is used to stress that safety is calculated; quantitative risk assessment techniques and overt cost-benefit analyses are used to justify safety and to measure the effectiveness of proposed measures.” Güvenliğin hesaplandığını vurgulamak için bu terim seçilmiştir; güvenliği gerekçelendirmek ve önlemlerin etkinliğini ölçmek için nicel risk değerlendirmeleri ve açık maliyet-fayda analizleri yürütülür. Bu nedenle Türkçede kullanılan hesapçı veya hesaplayıcı karşılıkları kavramın özünü doğru aktarır. Bence bazı hazırlık notlarında görülen “tahmin” karşılığı bu nicel yönetim boyutunu kaybettiriyor.
Hudson’a göre hesapçı örgüt etkileyici bir güvenlik sicili bile yapabilir ama güvenlik, özellikle dışarıdan bakınca, hâlâ bir eklentidir; bu, yönetim sisteminin mekanik uygulanması düzeyidir. Hudson ayrıca hesapçı basamak dahil ona kadarki evrelerde güvenlik kültürü teriminin örgütün bütününe sinmiş bir şeyi değil, biçimsel ve yüzeysel yapıları anlattığını yazar. Hudson şu uyarıyı yapar: “a true safety culture is one that transcends the calculative and bureaucratic levels.” Gerçek bir güvenlik kültürü, hesapçı ve bürokratik seviyeleri aşan bir nitelik taşır.
Proaktif basamakta örgüt, sistemleri kurulduktan sonra hâlâ bulduğu sorunlar üzerinde çalışır. Hudson’ın güvenlik kültürünün problem çözme yöntemleri arasında saydığı, olaylardan önce sorunların proaktif olarak aranması bu basamağın işidir. Foster ve Hoult’un özetinde çalışan katılımı bu basamakta inisiyatifi salt yukarıdan aşağı bir yaklaşımdan uzaklaştırmaya başlar.
En üst basamak olan üretken aşamada ise güvenlik işin yürütülme biçimi haline gelir. Foster ve Hoult üretken kültürü şu ifadeyle tanımlar: “Generative—…Organisations are characterised by chronic unease as a counter to complacency.” Örgüt rehavete kapılmamak için süreğen bir tedirginlik duyar. Hudson üretken basamağı sivil ve askeri yüksek riskli operasyonlarda tanımlanan Yüksek Güvenilirlikli Örgütler (HRO) kavramıyla eşitler. Yüksek güvenilirlik ve dayanıklılık tartışmasının bugünkü uzantısını Safety-II yazısında ayrıca ele almıştım.
Parker, Lawrie ve Hudson 2006’da bu merdivenin çerçevesini yayımladı. Deneyimli petrol ve gaz şirketi yöneticileriyle yapılan yirmi altı yarı yapılandırılmış görüşmeyle modelin içeriği oluşturuldu. Çerçeve görünüş geçerliği açısından değerlendirildi. Foster ve Hoult’un aktardığına göre çerçevede on bir somut yönetim sistemi unsuru ile yedi soyut tutum ve davranış unsuru olmak üzere toplam on sekiz bileşen yer alır. Hudson ve çalışma arkadaşları bu ilkeleri petrol sektöründe uygulamak amacıyla Hearts and Minds (Kalpler ve Zihinler) adını verdikleri araç setini geliştirdi.
Merdivenin her basamağında neye bakılır
Hudson 2001 yılındaki çalışmasında, örgüt kültürünün bileşenlerini doğrudan güvenlik alanına uyarlayarak somutlaştırır. Güvenlik değerleri başlığı altında örgüt, güvenliği tartışmasız biçimde dokunulmaz kabul eder ve faaliyet ruhsatının, özgün ifadesiyle licence to operate yaklaşımının vazgeçilmez bir parçası sayar. Güvenlik inançları boyutunda ise güvenliğin ticari bakımdan mantıklı olduğu fikri yerleşmiştir. Aynı zamanda kazaların tek nedeninin bireyler olmadığı ve bir sonraki kazanın gerçekleşmeyi beklediği anlayışı kurumsal kabul haline gelir.
Ortak problem çözme yöntemleri kapsamında risk değerlendirmesi, maliyet-fayda analizi, kaza analizi ve incelemesi ile olaylar meydana gelmeden önce sorunların proaktif aranması yer alır. Ortak çalışma pratikleri ise güvenliğin tasarım ve operasyon pratiğinin ayrılmaz bir parçası olmasını, yönetim kurulu düzeyine kadar toplantı gündemlerinin ilk maddesine taşınmasını kapsar. Metinde Foster ve Hoult tarafından anılan süreğen tedirginlik yaklaşımı da Hudson’ın bu pratikler listesine aittir. Hudson’a göre sıralanan bu yöntem ve pratikler yalnızca güvenliğe özgü kalmaz, güvenliğin işin genel yapılış biçimine bütünüyle sindiğini gösterir.
Hudson bu yapının operasyonel karşılığını TALK yani konuşulan ile WALK yani yapılan başlıklarını taşıyan bir boyut tablosuyla kurgular. Çizelge daha edilgen olan bileşenleri etkin unsurlardan ayırır. Tabloda iletişim, örgütsel tutumlar, örgütsel davranış ve çalışma davranışı olmak üzere dört ana başlık bulunur. Tabloda sayılan boyutlar arasında güvenliğe ilişkin veri ve bilgi akışı, yönetimin gerçek durumdan haberdarlığı, çalışanların gerçek durumdan haberdarlığı, personelin güvenlik yönetimine yönelik tutumu, yönetimin çalışanlara tutumu ile çalışanların işleri çözebileceğine dair inancını ifade eden kolektif yeterlik sıralanır.
Çizelgede ayrıca güvenliğin örgütteki ve bölümdeki statüsü, iyi güvenlik performansının ödüllendirilmesi, prosedürler ve inisiyatif kullanımı, tasarım süreçlerinde güvenliğin başlangıç noktası seçilmesi, yönetim tarzı ve sahadaki davranışı yer alır. Üretim ile güvenlik arasında öncelik belirleme, değişimle başa çıkma, aksaklıklar çıktığında verilen tepki, kişisel risk altındakilerin riski kavrayışı ile çalışanların ve idarenin alandaki tutumları da bu listededir. Hudson’a göre tablonun her hücresi, ulaşılan her kültür seviyesi için farklı ve kademeli tariflerle doldurulur.
Kendi değerlendirmemle, bir işyerinde güvenlik kültürü olgunluk seviyeleri tartışması açarken bu listeden seçilen birkaç boyutu masaya yatırmak gerekir. Belirlenen unsurların her basamakta nasıl göründüğünü saha ekipleriyle karşılıklı değerlendirmek, kuruma soyut bir basamak etiketi yapıştırmaktan çok daha işlevsel sonuçlar üretir.
Fleming ve HSE: yazılım mühendisliğinden gelen beş seviye
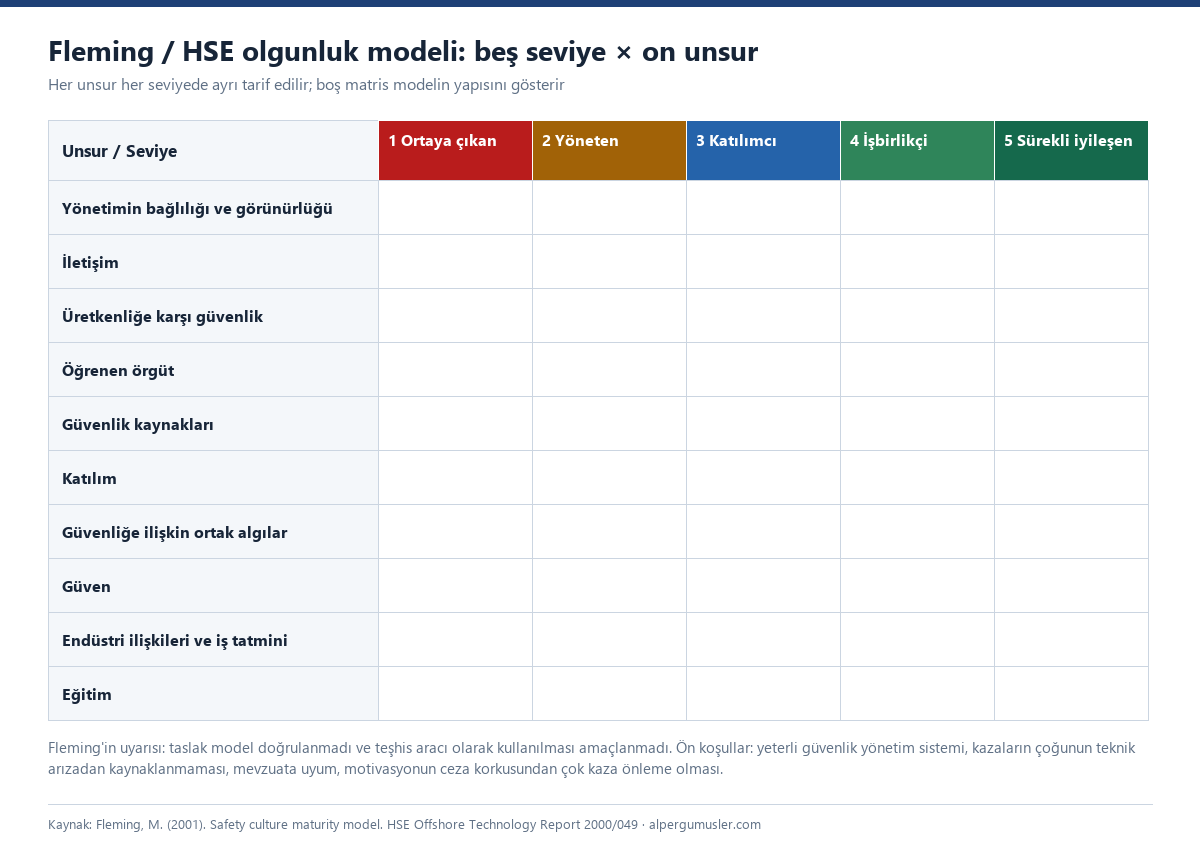
Fleming tarafından The Keil Centre bünyesinde hazırlanan ve Birleşik Krallık İş Sağlığı ve Güvenliği İdaresi (HSE) tarafından 2001 yılında Offshore Technology Report OTO 2000/049 adıyla yayımlanan rapor, ikinci beş basamaklı yapıyı getirir. Rapor açık deniz petrol ve gaz operasyonları için hazırlandı.
Fleming’in modeli SEI’nin Yetenek Olgunluk Modeli (CMM) ile bir DuPont güvenlik olgunluk modeline dayanır. Unsurları HSE’nin HSG48 belgesindeki güvenlik kültürü bileşenlerinden uyarlandı. Önemli bir akademik ayrıntı olarak, Fleming’in raporunda Hudson’ın ve Westrum’un çalışmalarına hiçbir atıf yapılmaz. İki model benzer sektörlerde ve yakın yıllarda geliştirilmiş olsa da Fleming kendi yapısını yazılım mühendisliğinin olgunluk basamaklarından türetmiştir. Modelin içeriği güvenlik uzmanları, operasyon yöneticileri, güvenlik temsilcileri ve ön hat çalışanlarıyla yapılan grup tartışmaları ve bireysel görüşmelerle şekillendi; ilk iki grup tartışması, sınıfının en iyisi sayılan bir petrokimya tesisinin üst yöneticileri ve ön hat çalışanlarıyla yapıldı.
Model beş gelişim seviyesi tanımlar. Raporun orijinal başlıklarıyla bu seviyeler Level One Emerging, Level Two Managing, Level Three Involving, Level Four Cooperating ve Level Five Continuous improvement (rapordaki Şekil 1’de Continually improving) olarak adlandırılır. Türkçeye ortaya çıkan, yöneten, katılımcı, işbirlikçi ve sürekli iyileşen şeklinde çevrilir.
Tablo C — Fleming (2001) beş seviye
| Seviye | Raporun adı | Türkçe | Bir cümlelik özü (özet) |
|---|---|---|---|
| 1 | Emerging | Ortaya çıkan | Güvenlik teknik/prosedürel çözüm ve mevzuata uyum; sorumlu güvenlik departmanı |
| 2 | Managing | Yöneten | Güvenlik iş riski; kurallara uyum; kazaların sebebi ön hat davranışı sanılır; LTI ile ölçüm |
| 3 | Involving | Katılımcı | Kaza oranı düşük ama platoda; çalışan katılımı şart görülür; kök neden yönetim kararları |
| 4 | Cooperating | İşbirlikçi | Güvenlik ahlaki ve ekonomik olarak önemli; kişi başkasının güvenliğini de üstlenir |
| 5 | Continuous improvement / Continually improving | Sürekli iyileşen | İşte ve evde zarar önleme temel değer; rehavet yok |
Fleming her bir seviyenin kurumsal niteliklerini ayrıntılı biçimde açıklar. Birinci seviye olan ortaya çıkan aşamasında kurumsal anlayış şöyle tanımlanır: “Safety is defined in terms of technical and procedural solutions and compliance with regulations.” Güvenlik teknik ve prosedürel çözümler ile mevzuata uyum temelinde tarif edilir. Yine bu seviyede kazalara bakış şu şekildedir: “Many accidents are seen as unavoidable and as part of the job.” Birçok kaza kaçınılmaz ve işin doğal bir parçası kabul edilir. Güvenlik temel bir iş riski sayılmaz; birincil sorumluluğun güvenlik departmanında olduğu düşünülür.
İkinci seviye olan yöneten aşamasında güvenlik kurumsal bir risk olarak kabul edilir ancak kazaların kök nedeni konusunda dar bir bakış açısı hakimdir. Fleming yöneticilerin algısını şöyle aktarır: “Managers perceive that the majority of accidents are solely caused by the unsafe behaviour of front-line staff.” Yöneticiler kazaların büyük kısmının yalnızca ön hat çalışanlarının güvensiz davranışlarından kaynaklandığını düşünür. Sektör ortalamasında bir kaza sıklığı görülürken ağır kazalar ortalamanın üzerindedir. Performans kayıp zamanlı kaza sıklığı (LTI) gibi gecikmeli göstergelerle takip edilir ve kaza sayısı arttığında yönetim cezai yaptırımlara yönelir.
Üçüncü seviye olan katılımcı aşamada örgüt önemli bir dönüm noktasına gelir. Fleming bu durumu şöyle ifade eder: “Accident rates are relatively low, but they have reached a plateau.” Kaza oranları nispeten düşüktür ancak bir platoya ulaşmıştır. Örgüt, ileride iyileşme olacaksa ön hat çalışanının katılımının şart olduğuna ikna olmuştur. Yöneticiler kazaların pek çok etkenden doğduğunu ve kök nedenlerin çoğu zaman yönetim kararlarından çıktığını kabul eder. Çalışanların önemli bir kısmı yönetimle birlikte çalışmaya isteklidir; güvenlik performansı aktif olarak izlenir ve veriler etkin biçimde kullanılır.
Dördüncü seviye olan işbirlikçi basamakta güvenlik geniş tabanlı bir kabule dönüşür. Fleming personelin inancını şu sözlerle aktarır: “The majority of staff in the organisation are convinced that health and safety is important from both a moral and economic point of view.” Çalışanların büyük çoğunluğu iş sağlığı ve güvenliğinin hem ahlaki hem de ekonomik açıdan önemli olduğuna ikna olmuştur. Ön hat çalışanları sadece kendi güvenlikleri için değil, çalışma arkadaşlarının güvenliği için de kişisel sorumluluk üstlenir. İş dışı kazalar da takip edilir ve sağlıklı yaşam programları desteklenir.
Beşinci seviye olan sürekli iyileşen aşamasında ise tüm yaralanmaların önlenmesi temel bir kurumsal değer haline gelir. Örgüt yıllarca kayda geçen bir kaza ya da yüksek potansiyelli bir olay yaşamamıştır ama rehavet yoktur. Fleming bu ruh halini şu cümleyle anlatır: “They live with the paranoia that their next accident is just around the corner.” Bir sonraki kazanın hemen köşede beklediği paranoyasıyla yaşarlar. Bir dizi gösterge izlenir ama örgüt performans güdümlü değildir, çünkü güvenlik süreçlerine güvenir.
Fleming modeli on temel unsur üzerine oturur. Bu unsurlar yönetimin bağlılığı ve görünürlüğü, iletişim, üretkenliğe karşı güvenlik dengesi, öğrenen örgüt, güvenlik kaynakları, katılım, güvenliğe ilişkin ortak algılar, güven, endüstri ilişkileri ve iş tatmini ile eğitim başlıklarından oluşur.
Modelin bir işletmede uygulanabilmesi için Fleming dört temel ön koşul sıralar. Bu koşullar raporda şu parçalarla yer alır: “an adequate Safety Management System”, “technical failures are not causing the majority of accidents”, “the company is compliant with health and safety law” ve “safety is not driven by the avoidance of prosecution but by the desire to prevent accidents.” Bu koşullar Türkçede, yeterli bir güvenlik yönetim sisteminin varlığı, kazaların büyük kısmının teknik arızalardan kaynaklanmaması, şirketin iş sağlığı ve güvenliği mevzuatına tam uyumlu olması ve güvenliğin cezadan kaçınmak için değil kazaları önleme arzusuyla yürütülmesi anlamına gelir. Bence bu dört koşulun anlamı şu: yasal ve teknik zemin oturmadan kültür programına para harcamak erken.
Fleming basamak atlama konusunda kesin bir uyarıda bulunur. Raporda şu ifade yer alır: “It is therefore not advisable for an organisation to attempt to jump or skip a level.” Bir örgütün basamak atlamaya ya da bir seviyeyi atlayarak ilerlemeye çalışması tavsiye edilmez. Fleming’in gerekçesi, yöneticilerin çalışanları dahil etmeden önce kendi bağlılıklarını geliştirmeleri ve katılımın gereğini anlamaları; bu yüzden yöneten seviyesi katılımcıdan önce gelir.
Fleming’in raporundaki en can alıcı noktalar, modelin sınırlarına dair düşülen ihtiyat kayıtlarıdır. Fleming şu üç tespiti sıralar: “The draft model produced has not been validated, as this was beyond the scope of this preliminary investigation.” Üretilen taslak model geçerlenmemiştir çünkü bu durum ön araştırmanın kapsamı dışındadır.
Ardından ekler: “it is not intended to be used as a diagnostic instrument.” Bu çalışma bir teşhis aracı olarak kullanılmak amacıyla tasarlanmamıştır. Son olarak performans ilişkisine dair şunu vurgular: “It is important to note that while it is assumed that safety performance improves with increasing levels of maturity, there is no hard evidence to support this assumption.” Olgunluk seviyeleri arttıkça güvenlik performansının iyileştiği varsayılsa da bu varsayımı destekleyen kesin bir kanıt bulunmadığını belirtmek önemlidir.
Fleming saha araştırması sırasında önemli bir algı farkı tespit etti. Ön hat çalışanları kendi örgütlerini yöneticilerin tarif ettiğinden daha alt basamaklarda değerlendirdi. Fleming hangi grubun değerlendirmesinin gerçek seviyeyi yansıttığı sorusunu açık bıraktı. Katılımcıların tamamı kavramı yararlı buldu. Görüşülenler, olgunluk seviyesinin farklı iyileştirme tekniklerinin uygunluğunu ve etkinliğini etkilediği görüşüne katıldı; bazı davranış odaklı uygulamaların belli bir seviyeye ulaşmamış örgütte işe yaramayacağına dair örnekler verdiler. Fleming’e göre modelin mevcut haliyle uygun kullanımı, güvenlik kültürü konularının tartışılmasını kolaylaştıran bir çerçeve olmasıdır.
IAEA’nın üç aşaması: nükleerin kendi merdiveni
Uluslararası Atom Enerjisi Ajansı (IAEA), nükleer santrallerde güvenlik kültürünü geliştirmek amacıyla 2002 yılında yayımladığı IAEA-TECDOC-1329 numaralı teknik rehberde üç aşamalı bir gelişim merdiveni ortaya koydu.
Rehberde aşamalar şu ifadelerle tanımlanır: Stage 1 “Safety is based on rules and regulations”, Stage 2 “Safety is considered an organizational goal” ve Stage 3 “Safety can always be improved”. Birinci aşamada güvenlik kural ve düzenlemelere dayanır. İkinci aşamada güvenlik örgütsel bir hedef olarak kabul edilir. Üçüncü aşamada ise güvenliğin her zaman iyileştirilebileceği anlayışı hakimdir.
Bu aşamalar tarihsel bir evrimi de yansıtır. Birinci aşama kural ve prosedür vurgusunun öne çıktığı 1980’ler ve öncesini temsil eder. İkinci aşama kurumsal hedeflerin belirlendiği ve çalışan katılımının gündeme geldiği 1980’lerin sonu ile 1990’ları kapsar. Üçüncü aşama ise sürekli iyileştirme ve mükemmellik arayışının yerleştiği 1990’ların sonrasını ifade eder.
IAEA rehberinde örgütlerin tek bir aşamaya hapsedilemeyeceği açıkça vurgulanır. Raporda şu kayıt yer alır: “It is possible for an organization, at any one time, to exhibit characteristics associated with several, or all, of the stages.” Bir örgütün herhangi bir anda aşamaların birkaçıyla veya tümüyle ilişkili özellikleri bir arada sergilemesi mümkündür. Rehber ayrıca üç aşamanın birbirinden tamamen ayrı düşünülmemesi gerektiğini söyler.
Birinci aşamada güvenlik dışsal bir zorunluluk olarak algılanır. Sorunlar önceden öngörülmez, ortaya çıktıkça tepki verilir. Hata yapan personel kurallara uymamakla suçlanır. İnsanlar sistemin mekanik birer parçası gibi görülür. Yönetim ile çalışanlar arasında güvene dayanmayan, hasmane bir iletişim dili hakimdir.
İkinci aşamada güvenlik kurumsal bir yönetim hedefi haline gelir. Güvenlik hedefler üzerinden yönetilir, bu hedeflere ulaşma sorumlulukları tanımlanır. Ancak hatalara verilen temel yanıt denetimleri sıkılaştırmak, prosedürleri çoğaltmak ve personeli yeniden eğitime tabi tutmaktır. Bu aşamada belirli bir iyileşme sağlansa da bir süre sonra tıkanma yaşanır. Raporda bu durum “a plateau is reached” ifadesiyle aktarılır; rehbere göre bu aşamadaki örgütler, güvenlik eğilimleri iyileştikten bir süre sonra bir platoya ulaşıldığını fark eder.
Üçüncü aşamada güvenlik kültürü en olgun biçimine kavuşur. Sorunlar ortaya çıkmadan öngörülür ve ele alınır. Güvenlik ile üretim hedefleri arasında bir çatışma görülmez. Hatalar bireysel kusurlar olarak değil, süreç değişkenliğinin doğal bir sonucu olarak değerlendirilir. Yönetim suçlu aramak yerine ne olduğunu anlamaya odaklanır ve yöneticiler sahada denetçi gibi değil koçluk rolüyle hareket eder. Benim dikkatimi çeken bir örtüşme var: Fleming’in üçüncü seviyesindeki plato ile IAEA’nın ikinci aşamasındaki plato, iki farklı endüstriden aynı gözlemi anlatıyor. İki modelde de platodan sonraki adımın merkezinde çalışanın katılımı duruyor.
Dört model yan yana: sınavda hangi sıra doğru
Karşılaştırmaya, Curti ve arkadaşlarına göre 1995’te geliştirilen DuPont Bradley eğrisi de girer. Bradley eğrisi reaktif, bağımlı, bağımsız ve birbirine bağlı olmak üzere dört evreden oluşur. Curti ve arkadaşları 2025 yılındaki çalışmalarında Bradley eğrisinin genellikle ilk güvenlik kültürü olgunluk modeli olarak kabul edildiğini belirtir; aynı tarama, olgunluk adını kullanmasa da Westrum’un daha eski üçlü sınıflamasını erken aşamada bir olgunluk modeli sayıyor. Goncalves Filho ve Waterson da Fleming’in 2001 yılında kendi modelini kurarken Bradley eğrisini incelediğini kaydeder.
Tablo D — Dört (+1) model yan yana
| Model | Kaynak | Basamak sayısı | Sıra (aşağıdan yukarı) | Ayırt edici kelime |
|---|---|---|---|---|
| Westrum | Westrum 1988 tipolojisi; 2004 makalesi | 3 | Patolojik → Bürokratik → Üretken | “bürokratik” |
| Hudson merdiveni | Hudson 1999, 2001; Parker, Lawrie ve Hudson 2006 | 5 | Patolojik → Reaktif → Hesapçı → Proaktif → Üretken | “hesapçı”, “reaktif”, “proaktif” |
| Fleming / HSE | Fleming 2001 (HSE OTO 2000/049) | 5 | Ortaya çıkan → Yöneten → Katılımcı → İşbirlikçi → Sürekli iyileşen | “yönetme”, “katılma”, “işbirliği” |
| IAEA | IAEA-TECDOC-1329 (2002) | 3 | Kurallara dayalı → Örgütsel hedef → Her zaman iyileştirilebilir | “kurallar ve düzenlemeler” |
| DuPont Bradley | Bradley eğrisi (1995) | 4 | Reaktif → Bağımlı → Bağımsız → Birbirine bağlı | “bağımlı”, “bağımsız” |
Tablonun son sütunu şıkları okurken işe yarayan kelimeleri veriyor: sınavda soruyu çözen şey, şıklardaki kelimelerin hangi modelin sözlüğünden geldiğini tanımak. Bu tanıma işini yazının sonunda madde madde bir anahtar olarak topladım; burada kargaşanın nereden geldiğine bakmak istiyorum.
Türkçe ders notlarında ve kaynaklarda gördüğüm kargaşanın bir kısmı, bu modellerin terimlerinin birbirine karışmasından geliyor. Hudson’ın calculative basamağı bazı sınav hazırlık notlarında tahmin aşaması şeklinde aktarılırken, bir meslek odası eğitim sunumunda bürokratik diye geçiyor. Aynı sunum basamakları patolojik, reaktif, bürokratik, proaktif ve üretken diye sıralayarak Hudson ile Westrum terimlerini birleştiriyor. Akademik Türkçe kaynaklarda ise kavram hesapçı veya hesaplayıcı olarak karşılanır. Fleming modeli ise Türkçe akademik literatürde Güvenlik Kültürü Olgunlaşma Modeli başlığı altında ortaya çıkma, yönetme, katılma, işbirliği ve sürekli iyileştirme adlarıyla incelenir (Erdoğan ve Genç 2021).
İngilizce generative sözcüğü Türkçeye genellikle üretken olarak çevrilir. Ancak Goncalves Filho ve Waterson’ın aktardığına göre bir çalışmada (Filho ve ark. 2010), generative teriminin yerel dilde daha anlaşılır olması amacıyla sürdürülebilir (sustainable) olarak yeniden adlandırıldığı görülür. Benim soru çözerken kullandığım kural şu: aynı şıkta iki farklı modelin kelimeleri yan yana duruyorsa o şık büyük olasılıkla çeldiricidir.
Foster ve Hoult 2013 tarihli çalışmalarında, madencilik sektörünün saha uygulamalarında başvurulan iki farklı merdiven yapısına daha dikkat çeker. Bunlardan ilki olan MIRM merdiveni; savunmasız, reaktif, uyumlu, proaktif ve dayanıklı (özgün adlarıyla Vulnerable, Reactive, Compliant, Proactive, Resilient) adımlarından meydana gelir. Makaleye göre bu model katı bir kural kılavuzu yerine kurumsal bir gelişim güzergâhının tarifi şeklinde kurgulanmıştır. İkinci yapı ise Anglo American tarafından yirmi üç unsur üzerinden yapılandırılan spiral merdivendir. Aşağıda anlatacağım UK Coal modeli de benzer uçlara sahip.
Bana kalırsa güvenlik kültürü olgunluk seviyeleri çözümlenirken bu sektörel modellerin basamak terminolojisine dikkatle yaklaşmak gerekir. Bahsedilen yapılarda reaktif ve proaktif basamakları Hudson merdiveniyle aynı sözcükleri taşır; fakat başlangıç ve bitiş basamakları savunmasız, temel ya da dayanıklı gibi farklı terimlerle kurulur. Sınav hazırlığında bu basamak adları Hudson ile karıştırılmamalıdır. Seçeneklerde dayanıklı ya da uyumlu sözcüklerine rastlandığında, sorunun Hudson modeli yerine madencilik gibi alanlara özgü farklı bir olgunluk merdivenini ele alabileceği akılda tutulmalıdır.
Merdiven nasıl çıkılır: basamak atlanmaz, geri kayılabilir
Hudson 2001 tarihli çalışmasında güvenlik kültürü basamaklarının nasıl tırmanılacağını ve kurumsal dönüşümün dinamiklerini ele alır. Hudson basamak atlamanın, en azından mantık olarak, imkânsız göründüğünü şu ifadeyle açıklar: “it is impossible to go straight from the reactive to the proactive without going through the calculative stage if only because the proactive culture includes systems typical of the calculative.” Reaktif aşamadan proaktif aşamaya, hesapçı aşamadan geçmeden doğrudan atlamak imkânsızdır; çünkü proaktif kültür hesapçı basamağa özgü sistemleri de içerir. Hudson’a göre patolojik bir yapıdan doğrudan hesapçı aşamaya geçmek de muhtemelen imkânsızdır.
Hudson kurumsal kültürel dönüşümü açıklamak için bağımlılıklardan kurtulma alanında geliştirilen Prochaska ve DiClemente değişim modelinden yararlanır. Bu model farkında olmama (precontemplation), düşünme (contemplation), hazırlık (preparation), eylem (action) ve sürdürme (maintenance) aşamalarından oluşur. Hudson bu modeli örgütler için farkındalık, planlama, eylem ve sürdürme başlıkları altında toplanan on dört adıma açar. Farkında olmama evresi güvenlik kültürü açısından tehlikeli bir kurumsal rehaveti barındırır. İşletme yönetimi ulaşılabilecek en iyi seviyeye ulaştığına ve bu sektörde daha fazlasının mümkün olmadığına inanır.
Hudson’a göre kültürel bir dönüşümün başlayabilmesi üç temel koşula bağlıdır. Bunlar bireysel bir değişim ihtiyacının hissedilmesi, değişimin başarılabilir olduğuna inanılması ve çalışanların kendi iş süreçleri üzerinde gerçek bir denetime sahip olduklarını kavramalarıdır. Güvenlik programları yalnızca tepe yönetimden ya da dışarıdan gelen danışmanlar eliyle dayatıldığında, Hudson’a göre farkındalık ve planlama evreleri ya atlanıyor ya da üstünkörü geçiliyor.
Merdiveni tırmanırken karşılaşılan en büyük engellerden biri bürokratik ve hesapçı yapının konforudur. Hudson bürokratik kültürü güçlü ve rahat bir kültür olarak tarif eder; proaktif olmak için uğraşmış bir örgüt, özellikle başarı karşısında kolayca geri kayabilir.
Proaktif seviyeden üretken aşamaya geçmek ise çok daha zorludur. Hudson bu durumu şu cümlelerle ifade eder: “every calculative organisation will be the same, or at least very similar” ve “every generative organisation is likely to be subtly different from every other one.” Her hesapçı örgüt birbiriyle aynı ya da çok benzer olacaktır; her üretken örgüt ise muhtemelen diğerlerinden ince biçimde farklılaşacaktır. Hudson’ın vardığı sonuç: üretken örgüt yapması gereken işe özgü biçimde yapılandığı için nereye gidildiğini tarif etmek zorlaşıyor ve iyi tanımlanmış bir yapıyı tercih etme eğilimine yenik düşmek kolaylaşıyor.
Hudson düzenleyici otoritenin de ileri evrelerde engel olabileceğini yazar: bu evreler çoğu zaman yasanın istediği uzman güvenlik kadrosu ve kapsamlı yönetim sistemleri gibi, örgütü oraya getiren unsurları bırakmayı gerektirir. Önerdiği çare hedef koyan (goal-setting) bir düzenleme rejimi. Bu, Hudson’ın genel bir gözlemi; Türk mevzuatı hakkında bir hüküm olarak okunmamalı.
Hudson’a göre üst yönetimdeki değişiklikler de, başarı da, başarısızlık da geri kaymaya yol açabilir. Hudson bir başarı döneminin ardından güvenlik çabalarını gevşetmenin, reaktif duruşa özgü bir davranış ve bir geri kayma olduğunu yazar. Hudson’ın bir meslektaşından aktardığı golf sporu benzetmesi değişimin doğasını açıklar. Yeni bir golf sopası tutuşu ve duruş biçimi başlangıçta oyuncuya acı verir ve rahatsız hissettirir. Eski tutuş çok daha konforludur. Yeni tekniğin faydası zamanla ortaya çıkar; antrenöre güvenmek gerekir ancak sahada o vuruşu sporcunun kendisi yapmak zorundadır.
Küçük işletmeler için Hudson’ın söylediği cesaret verici. Hudson küçük işletmeler hakkında şu tespitleri yapar: “Small organisations are also much more likely to be able to develop past the calculative stage and become generative.” Küçük örgütlerin hesapçı aşamayı aşıp üretken hale gelme olasılığı çok daha yüksektir. Bunun ardından ekler: “The greatest single barrier to success for smaller organisations is the belief that it is too difficult.” Küçük örgütler için başarının önündeki en büyük tek engel, bu işin çok zor olduğuna dair inançtır. Hudson’a göre küçük örgütler daha odaklı ve esnektir; büyük örgütler ise aktif önlem alınmazsa kaçınılmaz olarak ağır bürokratik olur.
Güvenliğin maliyetine ilişkin tartışmalarda Hudson kurumsal kaynakların nereye gittiğini şu sözlerle bağlar: “What costs money is not safety, but bad safety management.” Hudson’a göre parayı götüren, kötü güvenlik yönetimi. Ona göre güven arttıkça yönetimle çalışanlar arasındaki iletişim iyileşir; temel güvenlik işlerinin yapılıp yapılmadığını kontrol etmeye ayrılan zaman ve evrak azalır. IAEA’nın yanı sıra Goncalves Filho ve Waterson’ın aktardığı çalışmalarda da vurgulandığı üzere, kültürel seviyeler birbirinden kesin çizgilerle ayrılmış kalıcı basamaklar değildir; kurumsal değerler ve iklim koşulları kısa sürede gerileyebilir.
Bu dinamiklerin sahada nasıl işlediğine dair somut bir örnek Foster ve Hoult’un 2013 yılında incelediği Birleşik Krallık kömür madenciliği işletmesi UK Coal vakasıdır. UK Coal yaklaşık yedi yıl boyunca hiç ölümlü kaza yaşanmayan başarılı bir dönemin ardından ciddi bir bozulma yaşadı. Şirketin derin maden ocaklarında 2006 ile 2009 yılları arasında yedi ölümlü kaza meydana geldi.
2009’da gerilemeyi durdurma kararı alındı ve 2010’da on iki standarttan oluşan yeni bir güvenlik yönetim sistemi kuruldu. Uyumu yalnızca evet ya da hayır diye ölçmemek için şirket UK Coal Journey Model adlı bir olgunluk modeli geliştirdi. Model temel (Basic), reaktif (Reactive), planlı (Planned), proaktif (Proactive) ve dayanıklı (Resilient) olmak üzere beş basamaktan oluşuyordu. Model sahalardaki ekiplerin yaptığı öz değerlendirmelerle uygulandı.
İncelenen Maden A ocağında unsurların planlı ve alt proaktif seviyede olduğu, hiçbir unsurun dayanıklı seviyeye ulaşamadığı belirlendi. Maden A, planlı düzeyde kalan dört unsuru ortalamaya çekmek için bir eylem planı kurdu. Kendi değerlendirmem: bu vakada modelin değeri, ekiplerin kendi zayıf unsurunu bulmasını sağlamasında.
Modellerin kanıtı ne kadar sağlam
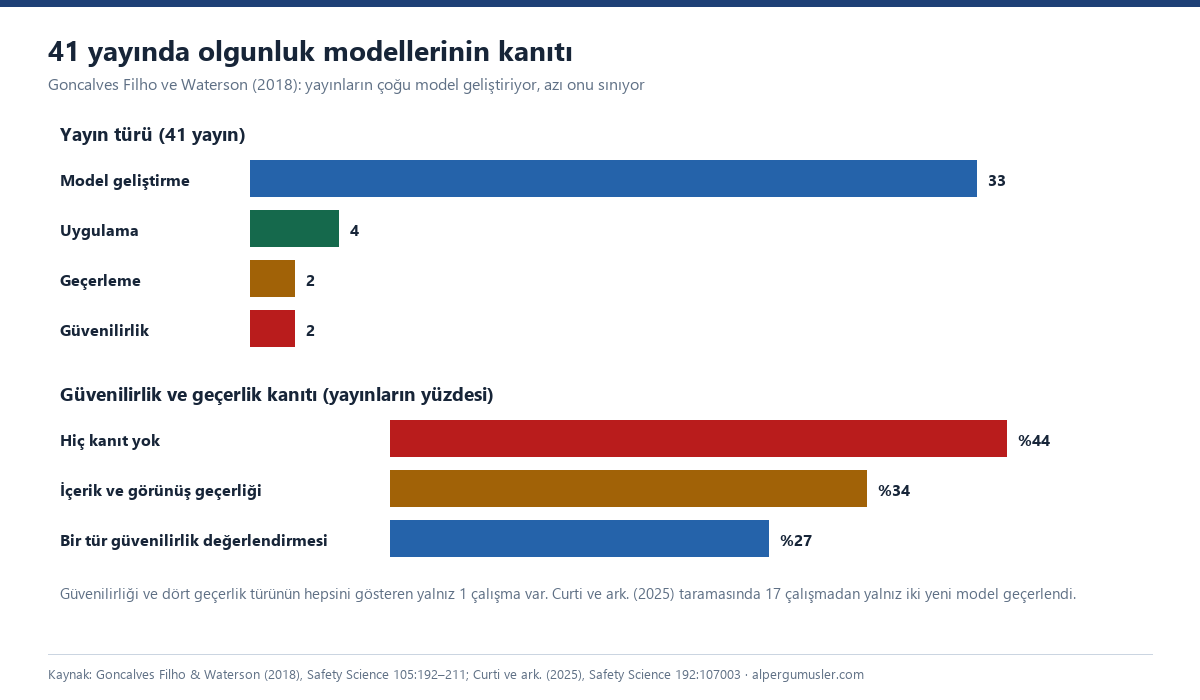
Goncalves Filho ve Waterson’a göre eldeki kanıtlar olgunluk modellerinin güvenlik kültürünü değerlendirmede popüler bir yol olduğunu gösteriyor; modellerin kendi kanıt tabanı ise ayrı bir soru. Goncalves Filho ve Waterson 2018 yılında Safety Science dergisinde yayımladıkları eleştirel derlemede bu alanda yayımlanmış kırk bir akademik çalışmayı sistematik olarak inceledi.
İncelenen modellerin yüzde 68’inin (yirmi sekiz model) Westrum’un tipolojisine dayandığı saptandı. Bu modeller patolojik, reaktif, hesapçı veya bürokratik, proaktif ve üretken basamaklarını kullanıyordu. Altı model CMM tabanlı basamakları izlerken, sekiz model farklı sektörel etiketler geliştirmişti. Örneğin inşaat sektörü için başlangıç takozları, yola koyulma, yürüme, koşma ve depar atma (Lunt ve ark. 2011); gıda sektörü için ahlak dışı hesapçılar, bağımlılar, şüpheciler, proaktif uyumlular ve lider (Wright ve ark. 2012) etiketleri türetilmişti. Modeller çoğunlukla beş seviyeli ve çok boyutlu matrisler olarak tasarlanmıştı.
Ancak çalışmaların niteliği incelendiğinde ciddi bir metodolojik açık ortaya çıktı. Kırk bir yayının otuz üçü model geliştirme çalışmasıydı. Dört çalışma uygulama, sadece iki çalışma geçerleme ve iki çalışma güvenilirlik araştırması içeriyordu. İncelenen yayınların yalnızca yüzde 27’si bir tür güvenilirlik değerlendirmesi sunmuştu. Yüzde 34’ü içerik ve görünüş geçerliğine bakmıştı. Dört çalışmada yakınsak geçerlik, iki çalışmada ayırt edici geçerlik incelenmişti. Güvenilirlik ile dört geçerlik türünün tamamını birden karşılayan yalnızca tek bir çalışma bulunuyordu. En çarpıcı bulgu ise incelenen çalışmaların yüzde 44’ünün (on sekiz yayın) hiçbir bilimsel güvenilirlik ya da geçerlik kanıtı sunmamış olmasıydı.
Aynı derleme, güvenlik kültürü olgunluk seviyelerini anlatan modellerin hangi alanları değerlendirmek için kullanıldığını da gösteriyor. Yazarların taramasına göre modellerin en yaygın kullanım amacı, kırk bir yayının otuz üçünde yer alan genel güvenlik yönetimi değerlendirmesidir (%80). Modellerde öne çıkan diğer temel kurumsal alanları güvenlik iletişimi (%68), yönetimin güvenliğe bağlılığı (%68) ve güvenlik eğitimi (%66) oluşturur. Örgütsel öğrenme süreçleri ise incelenen yayınların yarıdan fazlasında (%56) değerlendirme konusu yapılır. Kaza ve olay raporlama süreçleri (%37) ile çalışan katılımı (%34) da modellerde başvurulan başlıca boyutlar arasında sayılır.
Buna karşılık kurumsal kültürün psikolojik ve algısal dinamikleri bu çalışmalarda geri planda kalır; nitekim örgütsel güven boyutu yayınların yalnızca yüzde 22’sinde yer alır. Goncalves Filho ve Waterson, modellerin örgütsel güven ya da risk algısı gibi ayrıntılı yönlerden ziyade genel güvenlik düzeyini ve temel unsurları değerlendirmek için kullanıldığını belirtir. Araştırmacılara göre bu araçlar, güvenliğin bir örgüt kültüründe nasıl işlediğine dair büyük resme bakmanın pratik bir yolu olarak görülür. Metodolojik bakımdan ise modelleri geliştirmede en çok başvurulan yol otuz yayında saptanan önceki literatür incelemesidir; değerlendirme ve saha uygulamalarında ise en yaygın yöntem ankettir.
Benim açımdan, Westrum’un tipolojisi bilgi akışını anahtar değişken sayarken ve Hudson merdiveni artan güveni eksenlerinden biri yaparken, incelenen yayınların yalnız beşte birinde örgütsel güven unsurunun değerlendirilmiş olması dikkat çekici bir tezat oluşturuyor. Modelin kuramsal ekseni ile uygulamada neyin ölçüldüğü arasındaki bu mesafe, bence bir modeli seçerken sorulması gereken ilk sorulardan biri.
Goncalves Filho ve Waterson modellerin temel varsayımlarına yönelik eleştiriler yöneltti. Modeller örgütlerin düşük güvenlik seviyesinden ideal bir duruma doğru sürekli ve doğrusal biçimde ilerlediğini varsayar. Yazarlar bu durumu tarihin kaçınılmaz bir ilerleme olarak yorumlandığı Whig tarih anlayışına benzetir. Oysa gerçek işletmelerde çalışanların inançları, algıları ve yönetimsel öncelikler kısa sürede geriye dönebilir. Modellerin büyük kısmı açık bir örgüt kuramına dayanmaz. Ayrıca işletmelerin bir olgunluk puanıyla sıralanması, kurumlarda lig tablosu mantığı yaratarak sonuçların manipüle edilmesine ve oyunlaştırılmasına açık.
Buna karşın yazarlar modellerin kurumsal gelişim ve ortak dil yaratma aracı olarak fayda sağladığını belirtir. Modelin sağladığı esneklik ve kuruma göre uyarlanabilirlik (bricolage), katılımcı süreçleri teşvik eder. Derlemede Hale’in 2006 yılındaki şu sözü aktarılır: “We have not defined whether we should be trying to shift companies all the way from one to another end of the scale, or that we would be happy if the bulk of companies made it to the halfway point and became ‘calculative’.” Şirketleri ölçeğin bir ucundan diğerine tamamen taşımaya mı çalışmamız gerektiğini, yoksa şirketlerin büyük kısmının yolun yarısına ulaşıp hesapçı hale gelmesinden mutlu mu olacağımızı henüz tanımlamadık.
Goncalves Filho ve Waterson makalelerini şu cümleyle tamamlar: “our understanding of the scientific and practice-oriented aspects of maturity models remains relatively ‘immature’.” Olgunluk modellerinin bilimsel ve uygulamaya dönük yönlerine ilişkin anlayışımız nispeten ham (olgunlaşmamış) kalmaktadır.
Curti ve arkadaşlarının 2025 yılında yayımladıkları güncel kapsam taraması da benzer boşluklar buldu. 1 Ocak 2021 ile 31 Mart 2024 tarihleri arasındaki literatürü tarayan araştırmacılar on yedi çalışmayı dahil etti. Bu çalışmalarda en sık başvurulan temel modelin Hudson merdiveni olduğu belirlendi. Geliştirilen yeni modellerin yalnızca beşinde güvenilirlik testi yapılmış ve yalnızca iki model geçerlenmişti. Taramada yer alan hiçbir çalışma, olgunluk modellerini işyerlerinde uygulanan güvenlik müdahalelerinin etkinliğini ölçmek amacıyla kullanmamıştı. Yöntemler büyük oranda nitel ve öznel değerlendirmelere dayanıyordu.
Lawrie, Parker ve Hudson 2006 yılında yayımladıkları araştırmada çerçevedeki davranış tanımlarını temel bileşenler analizine tabi tuttu. Analiz sonuçları beş seviye arasındaki ayrımlara kısmi bir destek sağladı. Seviye tanımlarının iç tutarlılığı genel olarak desteklense de yazarlar şu ihtiyat kaydını düştü: “The framework of safety culture maturity requires further research attention to ensure its appropriateness and sound theoretical basis.” Güvenlik kültürü olgunluğu çerçevesi, uygunluğunu ve sağlam teorik temelini güvence altına almak için daha fazla araştırma ilgisi gerektirmektedir. Westrum’un ve Fleming’in kendi modelleri için yazdığı çekincelerle birlikte okuyunca benim çıkardığım sonuç, güvenlik kültürü olgunluk seviyelerini tartışmaya açık bir çerçeve gibi kullanmak.
Türkiye’de karşılığı: eğitim rehberindeki “güvenlik kültürü” satırı
Türkiye’deki iş sağlığı ve güvenliği mevzuatında güvenlik kültürü olgunluğunun ölçülmesini zorunlu kılan herhangi bir yasal hüküm bulunmaz. 6331 sayılı İş Sağlığı ve Güvenliği Kanunu’nun ve İş Sağlığı ve Güvenliği Risk Değerlendirmesi Yönetmeliği’nin metinlerinde kültür sözcüğü hiç geçmez.
Kavram ise Bakanlık rehberinde yer alıyor. Çalışma ve Sosyal Güvenlik Bakanlığı İş Sağlığı ve Güvenliği Genel Müdürlüğü tarafından Nisan 2026 tarihinde yayımlanan Çalışanların İş Sağlığı ve Güvenliği Eğitimleri Uygulama Rehberi bu konuda somut bir örnektir. Rehberin Ek-1 Eğitim Konuları Tablosu’nda teknik konular başlığı altındaki (ı) bendi şu ifadeyi taşır: “İş sağlığı ve güvenliği genel kuralları ve güvenlik kültürü”
Rehberin önsözünde eğitimin temel hedefi açıklanırken “güçlü bir güvenlik kültürünün oluşturulmasıdır” ifadesine yer verilir. Rehberin eğitim etkinlik analizi bölümünde ise şu değerlendirme kuralı getirilir: “çalışanların güvenlik kültüründe beklenen gelişim gerçekleşmiyorsa; eğitim programı, içerik, süre veya eğiticiler gözden geçirilir” Rehber içindeki örnek eğitim formlarında bu konuya ayrılan süreler bir yazılım firmasında beş dakika, bir metal atölyesinde on dakika ve bir tünel inşaatında yirmi dakika olarak örneklendirilmiştir. Bunlar rehberin örnek formlarındaki kayıtlar; yönetmeliğin koyduğu süreler olarak okunmamalı.
Rehber, işverenin eğitimin işyerindeki etkisini değerlendirirken iş kazası ve ramak kala olay istatistiklerini, güvensiz davranış gözlemlerini, iç denetim sonuçlarını ve çalışan geri bildirimlerini dikkate alabileceğini söylüyor. Güvenlik kültüründeki gelişimi ise ayrı bir ölçekle tarif etmiyor. Bence olgunluk modelleri bu verilerin yanına bir konuşma dili olarak oturabilir. Bunu bir yükümlülük olarak değil, bir öneri olarak söylüyorum: eğitimin çalışan algısında neyi değiştirdiğini tartışmak için basamak tarifleri kullanışlı bir ortak dil sağlıyor. Temel eğitimin süresini ve düzenlenmesini ayrıca temel İSG eğitimi yazısında anlatmıştım.
Sınava hazırlanan ve sahadaki uzman için kısa anahtar
Güvenlik kültürü olgunluk seviyeleri hem sınav salonunda hem de işletme sahasında karşılaşıldığında aşağıdaki temel ilkeler doğrultusunda çözümlenebilir:
- Soru kökünde veya seçeneklerde bürokratik basamağı yer alıyorsa ve toplamda üçlü bir basamak kurgulanmışsa soru Westrum modelini işaret eder; doğru sıralama patolojik, bürokratik ve üretken dizilimidir.
- Seçeneklerde reaktif, hesapçı ya da hesaplayıcı ve proaktif kavramları bir arada veriliyorsa soru Hudson merdivenine dayanır; doğru sıralama patolojik, reaktif, hesapçı, proaktif ve üretken adımlarından oluşur.
- Şıklarda yönetme, katılma ve işbirliği terimleri sıralanmışsa soru Fleming ve HSE modelinden alınmıştır; doğru sıra ortaya çıkan, yöneten, katılımcı, işbirlikçi ve sürekli iyileşen şeklindedir.
- Kurallara dayalı, örgütsel hedef ve sürekli iyileştirme sıralaması Uluslararası Atom Enerjisi Ajansı’nın (IAEA) üç aşamalı nükleer güvenlik modeliyle örtüşür.
- Seçeneklerde bağımlı, bağımsız ve birbirine bağlı aşamaları görülüyorsa soru DuPont Bradley eğrisini sorgulamaktadır; sıralama reaktif, bağımlı, bağımsız ve birbirine bağlı olarak ilerler.
- Farklı modellerin terimlerini aynı şıkta birleştiren seçenekler, kendi deneyimimle, büyük olasılıkla çeldiricidir.
- Sahada çalışan bir uzman bu modelleri çalışanlara ya da işletmeye not veren bir teftiş aracı gibi kullanmamalıdır; Fleming’in belirttiği yeterli yönetim sistemi varlığı, kazaların çoğunun teknik arızadan kaynaklanmaması, yasal uyum ve önleme motivasyonu gibi ön koşullar sağlanmadan kültürel modellerden sonuç alınamaz.
- Kurumsal değerlendirme yapılırken yöneticiler ile ön hat çalışanlarının algıları ayrı ayrı toplanmalıdır; Fleming’in tespit ettiği yönetici ve çalışan algı farkı, sahadaki gerçek güvenlik iklimini anlamanın anahtarıdır.
- Kurumsal hedefler belirlenirken basamak atlamaya çalışılmamalı, mevcut durumun bir basamak üstü hedeflenmelidir; Hudson basamak atlamayı imkânsız ya da muhtemelen imkânsız sayar, Fleming ise tavsiye etmez.
Sınavda bir soruyla ya da sahada bir danışmanlık sunumuyla karşılaşıldığında yapılacak ilk iş, eldeki metnin hangi kuramsal çerçeveden ve hangi sözlükten konuştuğunu teşhis etmektir. Modellerin basamak isimleri ve sayıları farklı olsa da işaret ettikleri ortak yön, kurallara zoraki uyumdan karşılıklı güvene dayalı açık iletişime doğru uzanan kurumsal olgunlaşma çabasıdır.
Kaynaklar
- International Nuclear Safety Advisory Group. (1991). Safety Culture (Safety Series No. 75-INSAG-4). International Atomic Energy Agency. https://www-pub.iaea.org/MTCD/Publications/PDF/Pub882_web.pdf
- International Atomic Energy Agency. (2002). Safety culture in nuclear installations: Guidance for use in the enhancement of safety culture (IAEA-TECDOC-1329). https://www-pub.iaea.org/MTCD/Publications/PDF/te_1329_web.pdf
- Westrum, R. (2004). A typology of organisational cultures. Quality and Safety in Health Care, 13(Suppl 2), ii22–ii27. https://pmc.ncbi.nlm.nih.gov/articles/PMC1765804/
- Hudson, P. (1999). Safety culture – theory and practice. RTO HFM Workshop “The Human Factor in System Reliability – Is Human Performance Predictable?”, Siena, 1–2 Aralık 1999, RTO MP-032. https://www.faasafety.gov/files/gslac/library/documents/2026/Jun/449127/Safety%20Culture-Theory%20and%20Practice.pdf
- Hudson, P. (2001). Safety management and safety culture: The long, hard and winding road. Centre for Safety Research, Leiden University. https://m3rsms.com.au/wp-content/uploads/2015/09/Hudson-Long-Hard-Winding-Road-safety-culture-article1.pdf
- Fleming, M. (2001). Safety culture maturity model (Offshore Technology Report 2000/049). The Keil Centre for the Health and Safety Executive. https://web.archive.org/web/20220407042002/https://www.hse.gov.uk/research/otopdf/2000/oto00049.pdf
- Lawrie, M., Parker, D., & Hudson, P. (2006). Investigating employee perceptions of a framework of safety culture maturity. Safety Science, 44(3), 259–276. https://doi.org/10.1016/j.ssci.2005.10.003
- Parker, D., Lawrie, M., & Hudson, P. (2006). A framework for understanding the development of organisational safety culture. Safety Science, 44(6), 551–562. https://doi.org/10.1016/j.ssci.2005.10.004
- Foster, P., & Hoult, S. (2013). The safety journey: Using a safety maturity model for safety planning and assurance in the UK coal mining industry. Minerals, 3(1), 59–72. https://doi.org/10.3390/min3010059
- Goncalves Filho, A. P., & Waterson, P. (2018). Maturity models and safety culture: A critical review. Safety Science, 105, 192–211. https://doi.org/10.1016/j.ssci.2018.02.017
- Curti, S., Gallo, M., Nocilla, M. R., Montagnani, A., Mattioli, S., Gnoni, M. G., & De Merich, D. (2025). Safety culture maturity models in occupational safety and health: An updated scoping review. Safety Science, 192, 107003. https://doi.org/10.1016/j.ssci.2025.107003
- Erdoğan, E., & Genç, K. G. (2021). Güvenlik kültürü modellerinin karşılaştırılması. C. Selek Öz (Ed.), Çalışma Ekonomisi ve Endüstri İlişkileri Seçme Yazılar – V içinde (s. 147–183). Değişim. https://ceko.sakarya.edu.tr/sites/ceko.sakarya.edu.tr/file/7_Guvenlik_Kulturu_Modellerinin_Karsilastirilmasi_____Ekrem_ERDOGAN__Kemal_Gokmen_GENC2.pdf
- Çalışma ve Sosyal Güvenlik Bakanlığı, İş Sağlığı ve Güvenliği Genel Müdürlüğü. (2026, Nisan). Çalışanların İş Sağlığı ve Güvenliği Eğitimleri Uygulama Rehberi. https://www.csgb.gov.tr/Media/5cgjmjgo/%C3%A7al%C4%B1%C5%9Fanlar%C4%B1n-i%C5%9F-sa%C4%9Fl%C4%B1%C4%9F%C4%B1-ve-g%C3%BCvenli%C4%9Fi-e%C4%9Fitimleri-uygulama-rehberi.pdf
14 yıllık kurumsal ve uluslararası deneyime sahip EHS Lideri. Proses Güvenliği, Sürdürülebilirlik ve Yönetim Sistemleri konularında stratejik analizler ve içerik üretimi yapmaktadır.
Yeni yazılardan haberdar olmak için bültenime abone olun.