Tahmini okuma süresi: 42 dakika
Kategori: Mevzuat Yazar: Alper Gümüşler
16 Ekim 2026 tarihli ve 33402 sayılı Resmî Gazete’de Sanayi ve Teknoloji Bakanlığı tarafından yayımlanan Makine Emniyeti Yönetmeliği (2023/1230/AB), makine parkı olan her işletmenin satın alma ve bakım alışkanlıklarına dokunacak bir metin. 2009 yılından bu yana uygulanan 2006/42/AT sayılı direktif uyarlamasının yerini alacak olan bu metin, ilk bakışta yalnızca imalatçıları bağlayan teknik bir mevzuat gibi algılanabilir. Uygunluk beyanları, CE işaretleme süreçleri ve teknik dosya hazırlıkları gibi bilinen gerekliliklerin ötesine geçildiğinde, metnin asıl ağırlık merkezinin kontrol sistemlerine ve yazılım mimarisine kaydığı görülüyor.
Eski düzenlemede yazılım kavramı yalnızca kumanda sistemindeki bir arıza ihtimali bağlamında tek bir teknik alt bentte yer bulabilmişti. Yeni düzenleme ise makineyi aynı zamanda bir yazılım taşıyıcısı olarak ele alıyor. Güvenlik işlevi gören ve bağımsız olarak piyasaya arz edilen yazılım emniyet aksamı tanımına giriyor, makineye bağlanan cihazlar ve iletişim ağı bağlantısı temel sağlık ve güvenlik gereklilikleri arasında anılıyor. Sahada görev yapan bir iş güvenliği profesyoneli açısından bu durum, satın alınan bir pres hattının veya robot hücresinin mekanik koruyucularının yanında içine gömülen yazılım katmanını da denetleme gereğini ortaya çıkarıyor.
Yeni düzenleme, yalnızca imalatçının öngördüğü özel uygulama yazılımı eksik olan tertibatları dahi doğrudan makine tanımının içine alarak yazılımı ürünün ayrılmaz bir parçası olarak konumlandırıyor. Güvenlik işlevlerini sağlayan makine öğrenimi yaklaşımlarıyla tamamen veya kısmen kendi kendine gelişen davranış sergileyen emniyet aksamları, onaylanmış kuruluş denetimini şart koşan yüksek riskli kategorilere dâhil ediliyor. Kötü niyetli dış müdahaleler de temel sağlık ve güvenlik gerekliliklerinin konusu oluyor. Makinenin, yazılımına ve uygunluk açısından kritik yazılıma bağlanan donanım aksamına yapılan müdahalelerin kanıtını toplaması, piyasaya arz edildikten veya hizmete sunulduktan sonra yüklenen güvenlik yazılımı sürümlerinin izleme kütüğünü yükleme işleminden sonra 5 yıl boyunca etkin tutması, kendi kendine gelişen sistemlerde emniyetle ilgili karar verilerini ise 1 yıl saklaması isteniyor.
Makine Emniyeti Yönetmeliği, yazılımı ilk kez makine ve emniyet aksamı tanımlarının içine alıyor; öğrenen güvenlik işlevini üçüncü taraf uygunluk değerlendirmesine bağlıyor, siber müdahaleye karşı korumayı bir temel gereklilik hâline getiriyor ve makineden kendi kaydını tutmasını istiyor. Kendi değerlendirmeme göre İSG uzmanı için en çok önem taşıyan nokta, bu hükümlerin 20 Ocak 2027 ve sonrasında piyasaya arz edilen veya hizmete sunulan makinelerin kabul kontrollerini ve işletmenin makinede yaptığı yazılım değişikliklerini doğrudan ilgilendirmesidir. Bakım veya otomasyon ekiplerinin fiziksel ya da dijital araçlarla yaptığı bir değişiklik, önemli değişiklik tanımının koşullarını birlikte taşıdığında işletmeyi o makinenin imalatçısı konumuna sokabiliyor.
Aşağıda önce yürürlük takvimine ve 2009 metnine bakıyorum; sonra tanımlar, öğrenen güvenlik işlevleri, kontrol sistemleri, bozulmaya karşı koruma, ergonomi ve otonom hareketli makineler, teknik dosya ve talimatlar, ardından da yapay zekâ için henüz yazılmamış kurallar üzerinden ilerleyip işletme tarafındaki önemli değişiklik sorusuna geliyorum.
İçindekiler
Makine Emniyeti Yönetmeliği ne zaman, nasıl yürürlüğe giriyor?
Sanayi ve Teknoloji Bakanlığı tarafından hazırlanan yeni Makine Emniyeti Yönetmeliği, 5/3/2020 tarihli ve 7223 sayılı Ürün Güvenliği ve Teknik Düzenlemeler Kanunu’nun 4 üncü maddesinin üçüncü fıkrası ile 1 sayılı Cumhurbaşkanlığı Teşkilatı Hakkında Cumhurbaşkanlığı Kararnamesi’nin 388 inci maddesine dayanıyor. Yönetmeliğin 50 nci maddesinin birinci fıkrası, metnin Avrupa Birliğinin 14/6/2023 tarihli (AB) 2023/1230 sayılı Tüzüğü esas alınarak hazırlandığını açıkça belirtiyor. Bu tüzük, Avrupa Birliği bünyesinde 2006/42/AT sayılı Direktif ile 73/361/AAT sayılı Direktifi yürürlükten kaldıran temel çerçevedir.
Yönetmeliğin 2 nci maddesi kapsamı belirliyor. Düzenleme; makineler, değiştirilebilir teçhizat, emniyet aksamları, kaldırma aksesuarları, zincir, halat ve kayışlar ile sökülebilir mekanik aktarma tertibatlarını içine alıyor. Kısmen tamamlanmış makineler de yönetmeliğin belirli kurallarına tabi tutuluyor. İstisnaların sıralandığı dördüncü fıkranın (m) bendinde, Belirli Gerilim Sınırları İçin Tasarlanan Elektrikli Ekipman ile İlgili Yönetmelik (2014/35/AB) veya Telsiz Ekipmanları Yönetmeliği (2014/53/AB) kapsamına giren sıradan büro makineleri kapsam dışı bırakılırken, üç boyutlu ürünler üretmek için kullanılan eklemeli baskı makineleri bu istisnanın dışında tutuluyor; yani 3B yazıcılar bu büro makinesi istisnasından yararlanamıyor.
Yönetmeliğin 2 nci maddesinin dördüncü fıkrasında sıralanan diğer istisnalar arasında işletmelerin sahadaki uygulamalarını doğrudan ilgilendiren başka kalemler de bulunuyor. Fıkranın (a) bendi uyarınca, orijinal makinelerin, ilgili ürünlerin ve kısmen tamamlanmış makinelerin imalatçısı tarafından tedarik edilen ve özdeş aksamları değiştirmek üzere yedek parça olarak kullanılması amaçlanan emniyet aksamları kapsam dışında tutuluyor. Bunun yanında laboratuvarlarda araştırma amaçlarına yönelik geçici kullanım için özel olarak tasarlanmış ve imal edilmiş makineler (j) bendinde, maden kuyusu asansörleri (k) bendinde, sanatsal gösterilerde sanatçıyı taşıması amaçlanan makineler (l) bendinde, askerî veya polisiye amaçlar için özel olarak tasarlanmış ve imal edilmiş makineler ise (i) bendinde istisnalar arasında sayılıyor; (i), (j) ve (l) bentlerindeki istisnalar bu makinelerle birlikte ilgili ürünleri de kapsıyor.
Kendi okumama göre yedek parçaya tanınan bu istisna oldukça sıkı bir şarta bağlanıyor. İstisnadan yararlanabilmek için parçanın mutlaka imalatçı tarafından tedarik edilmesi ve özdeş bir aksamın yerini alması gerekiyor. Bakım birimlerinin arızalanan bir güvenlik rölesini veya güvenlik yazılımı barındıran bir kontrol modülünü başka bir tedarikçinin muadiliyle değiştirmesi durumunda bu istisnanın sınırları aşılabilir. Böyle bir parça değişiminin ardından, ilerideki bölümde ele aldığım önemli değişiklik değerlendirmesinin yeniden yapılması gerektiğini düşünüyorum.
Sahayı ilgilendiren bir diğer ayrıntı ise 5 inci maddenin ikinci fıkrasında düzenlenen tanıtım faaliyetleridir. Yönetmeliğe uygun olmayan bir ürünün fuarlarda, sergilerde veya benzeri tanıtım etkinliklerinde gösterilmesine izin veriliyor; ancak ürünün uygun olmadığını ve uygun hâle getirilinceye kadar piyasada bulundurulamayacağını ifade eden gözle görülür bir işaretin açıkça gösterilmesi ve tanıtım boyunca insanların güvenliği için gerekli önlemlerin alınması şart koşuluyor. Bence fuarda gördüğü akıllı bir makineyi satın alma planına dâhil etmeyi düşünen bir işletme, sergilenen modelin üzerinde ya da yanında bu uygunsuzluk işaretinin bulunup bulunmadığını kontrol etmelidir.
Yönetmelik 53 madde ile 1 geçici maddeden oluşuyor. Bölümlerden Üçüncü Bölüm iktisadi işletmecilerin yükümlülüklerini, Dördüncü Bölüm ürünlerin uygunluğunu, Beşinci Bölüm uygunluk değerlendirmesini, Yedinci Bölüm ise piyasa gözetimi ve denetimi ile koruma önlemlerini düzenliyor. Yaptırımlar konusunda 49 uncu madde açık bir sınır çiziyor; Bakanlık ihlal durumunda iktisadi işletmecilere 7223 sayılı Kanun’da yer alan idari yaptırımları etkili, orantılı ve caydırıcı olacak şekilde uyguluyor.
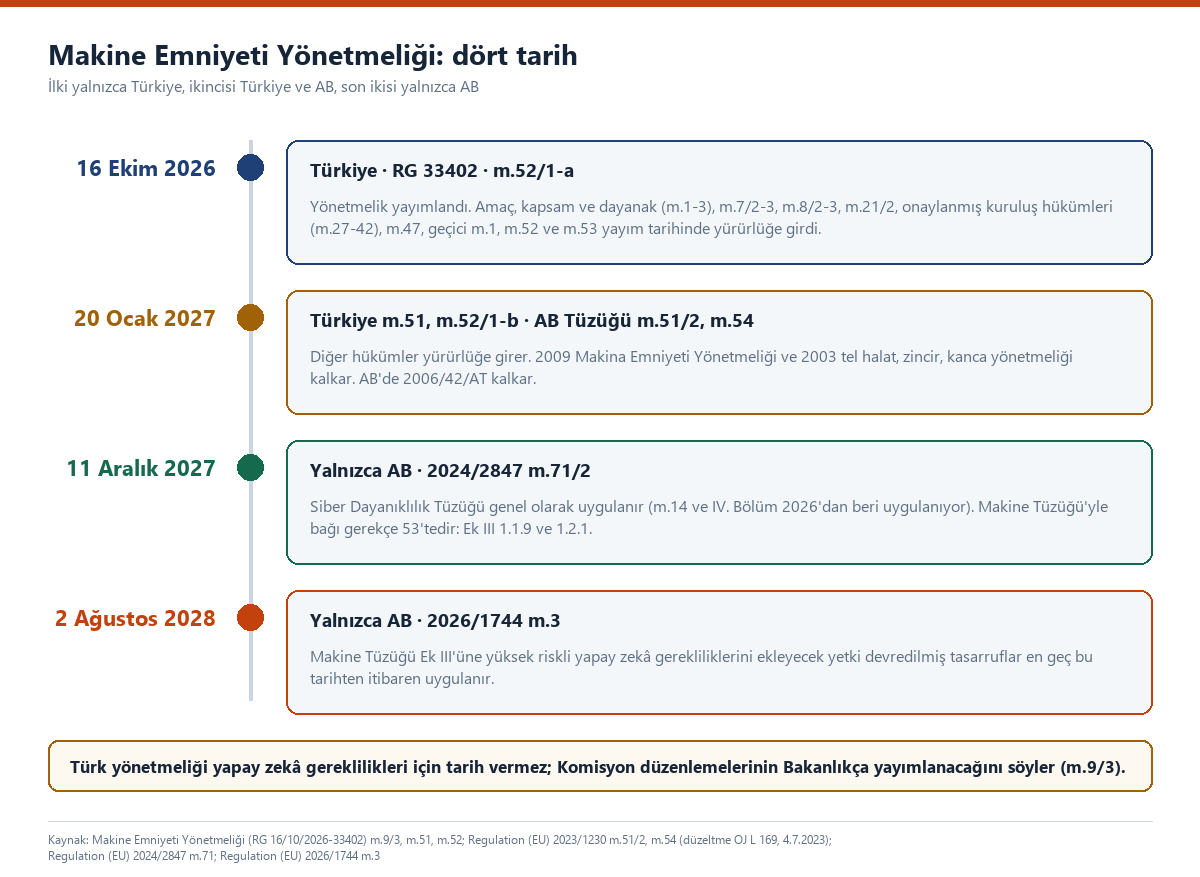
Yürürlük mekanizması kademeli bir takvime bağlanmış durumda. 52 nci maddenin birinci fıkrasının (a) bendi uyarınca; amaç, kapsam ve dayanak hükümlerini içeren ilk üç madde, EK-1 ve EK-2’de değişiklik yapan Komisyon düzenlemelerinin Bakanlıkça yayımlanmasını ve bu listelere ilişkin tereddütlerin Ticaret Bakanlığı aracılığıyla Komisyona bildirilmesini düzenleyen fıkralar (m.7/2-3 ve m.8/2-3), ortak özelliklere ilişkin Komisyon uygulama mevzuatının Bakanlıkça yayımlanmasını öngören 21 inci maddenin ikinci fıkrası, onaylanmış kuruluşların görevlendirilmesine ilişkin 27 ila 42 nci maddeler, komite çalışmalarına ve tecrübe değişim organizasyonlarına katılımı düzenleyen 47 nci madde, geçici 1 inci madde ile yürürlük ve yürütme maddeleri Resmî Gazete’de yayımlandığı 16 Ekim 2026 tarihinde yürürlüğe girdi. Tanımlar (m.4) bu listede yok. Bence bu erken yürürlüğün pratik anlamı, onaylanmış kuruluşların 20 Ocak 2027’den önce görevlendirilebilmesidir.
Yönetmeliğin piyasaya arz şartlarını, temel sağlık ve güvenlik gerekliliklerini ve imalatçı yükümlülüklerini düzenleyen diğer tüm hükümleri ise 52 nci maddenin birinci fıkrasının (b) bendi gereğince 20 Ocak 2027 tarihinde yürürlüğe girecek. 51 inci maddenin birinci fıkrası, 2009 tarihli Makina Emniyeti Yönetmeliği ile 2003 tarihli tel halat, zincir ve kancalara ilişkin yönetmeliği yürürlükten kaldırıyor. Ancak 51 inci madde, yayım tarihinde yürürlüğe giren istisnalar arasında sayılmadığı için, m.52’nin listesine göre yürürlükten kaldırma hükmü 20 Ocak 2027 tarihinde sonuç doğuracak; 2009 tarihli metin o güne kadar uygulanmayı sürdürüyor. Tek ayrık durum, geçici maddenin korunma önlemleri için getirdiği kural.
Geçici 1 inci madde, geçiş sürecinde sahadaki ürünlerin durumunu netleştiriyor. 20 Ocak 2027 tarihinden önce 2009 yönetmeliğine uygun olarak piyasaya arz edilmiş olan ürünlerin (makineler ve 2009 yönetmeliği kapsamındaki diğer ürünler) piyasada bulundurulması Bakanlıkça engellenmeyecek. Ancak eski yönetmeliğin 12 nci maddesine göre hâlihazırda işlem başlatılmış olanlar da dâhil bu ürünlere, o maddedeki korunma önlemi yerine, yayım tarihinden itibaren yeni yönetmeliğin yedinci bölümü uygulanıyor. Eski yönetmeliğin 13 üncü maddesine göre düzenlenmiş AT tip inceleme belgeleri ve onay kararları ise süreleri dolana kadar geçerliliğini koruyacak. Bu takvim, sanayicinin hazırlık planını doğrudan etkiliyor ve 2026 sonu ile 2027’nin ilk aylarında yoğunlaşan İSG mevzuat değişiklikleri 2026 takvimine yeni bir tarih ekliyor.
Avrupa Birliği tarafında da 2023/1230 sayılı Tüzük 20 Ocak 2027 tarihinden itibaren zorunlu olarak uygulanacak. İlk yayımlanan tüzük metninde bu tarih 14 Ocak 2027 olarak belirlenmişti; fakat 4 Temmuz 2023 tarihli AB Resmî Gazetesi’nde çıkan düzeltme metni ile tarih 20 Ocak 2027 olarak düzeltildi. Avrupa Komisyonunun makine sayfası da 20 Ocak 2027’den önce piyasaya arz edilen makinelerin 2006/42/AT direktifine uyması gerektiğini belirtiyor.
Tablo 1. Makine Emniyeti Yönetmeliği ve ilgili AB metinlerinde tarihler
| Tarih | Ne oluyor | Nerede | Dayanak |
|---|---|---|---|
| 16.10.2026 | Yönetmelik Resmî Gazete’de yayımlandı; m.1-3, 7/2-3, 8/2-3, 21/2, 27-42, 47, geçici m.1, 52 ve 53 yürürlüğe girdi | Türkiye | m.52/1-a |
| 20.01.2027 | Yönetmeliğin diğer hükümleri yürürlüğe girer; 2009 Makina Emniyeti Yönetmeliği ve 2003 tel halat, zincir ve kanca yönetmeliği yürürlükten kalkar | Türkiye | m.51, m.52/1-b |
| 20.01.2027 | 2023/1230 sayılı Makine Tüzüğü genel olarak uygulanmaya başlar; 2006/42/AT yürürlükten kalkar | AB | Tüzük m.51/2, m.54 |
| 11.12.2027 | Siber Dayanıklılık Tüzüğü genel olarak uygulanmaya başlar | AB | 2024/2847 m.71/2 |
| 02.08.2028 | Makine Tüzüğü Ek III’üne yüksek riskli yapay zekâ gerekliliklerini ekleyecek yetki devredilmiş tasarruflar en geç bu tarihten itibaren uygulanır; Yapay Zekâ Tüzüğü’nün III. Bölüm 1-3. Kısım hükümleri, m.6/1 ve Ek I’e göre yüksek riskli sayılan sistemlere uygulanmaya başlar (makineler Ek I Kısım B’de olduğundan bu hükümlerden makinelere doğrudan yalnızca m.6/1 uygulanır; III. Bölüm 2. Kısım ile m.17, 19, 72 ve 73’teki ilgili gereklilikler makinelere Makine Tüzüğü Ek III’ü üzerinden yansıtılır) | AB | 2026/1744 m.1 ve m.3; 2024/1689 m.2/2 ve m.113 |
2009 metninde yazılım nerede duruyordu?
2009 yılında yayımlanan Makina Emniyeti Yönetmeliği, 2006/42/AT direktifinin uyarlamasıydı. O metinde otonom çalışma veya siber tehdit gibi kavramlar yer almıyordu. Kendi yaptığım kelime taramasına göre, 2009 metninde yazılım kelimesi yalnızca bir yerde geçiyordu; siber, dijital veya yapay zekâ kelimeleri ise metnin bütününde hiç yer almıyordu. Oysa 2026 yönetmeliğinin ana metninde dijital kelimesi 22, yazılım 5, yapay zekâ 5 ve siber kelimesi 3 kez yer alıyor.
2009 metninde yazılımın geçtiği yegâne yer, kumanda sistemlerinin güvenliği ve güvenilirliğini düzenleyen Ek I madde 1.2.1’di. Orada kumanda sistemlerinin tehlikeli durumların oluşumunu önleyecek şekilde tasarlanıp imal edilmesi isteniyordu; bunun için sayılan dört bentten biri şöyle kuruluyordu: “Kumanda sisteminin donanımında veya yazılımında meydana gelen bir arızanın tehlikeli durumlara yol açmaması”. Bence o metin yazılımı yalnızca arıza yapabilecek bir kumanda bileşeni olarak görüyordu.
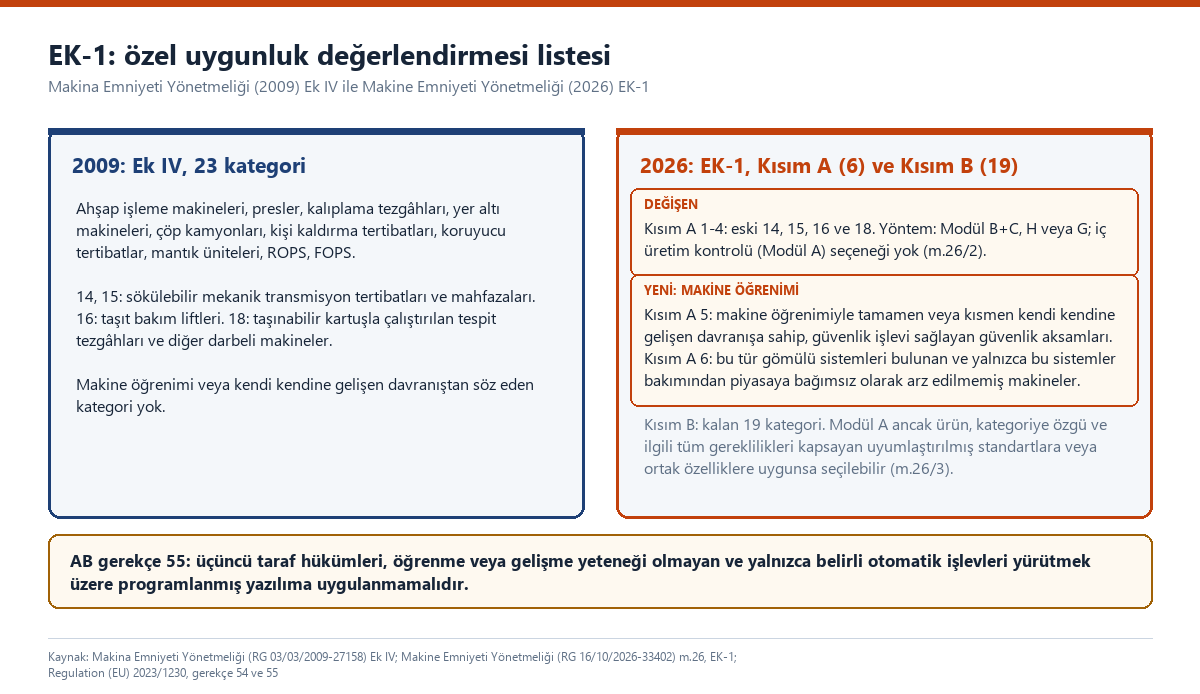
Eski yönetmeliğin Ek IV listesi, 13 üncü maddenin üçüncü ve dördüncü fıkralarındaki işlemlerden birinin uygulanması gereken 23 makine kategorisini sıralıyordu. Bu listede ahşap işleme tezgâhları, metal soğuk işleme presleri, yer altı lokomotifleri ve taşıt bakım liftleri gibi mekanik teçhizat ağırlıktaydı. Listede yer alan 14, 15, 16 ve 18 numaralı kalemler (sökülebilir mekanik transmisyon tertibatları, bunların mahfazaları, taşıt bakım liftleri ve taşınabilir kartuşla çalıştırılan tespit tezgâhları ile diğer darbeli makineler) yeni yönetmeliğin EK-1 Kısım A listesinin ilk dört maddesine taşındı; geri kalan 19 kategori ise Kısım B içerisinde korundu. Listenin 21 numarası güvenlik işlevlerini sağlama amaçlı mantık üniteleriydi; makine öğrenimiyle gelişen sistemlerden söz eden bir kategori ise yoktu.
Benzer bir durum emniyet aksamları listesinde de geçerliydi. 2009 metninin Ek V listesi 17 kalem gösterge niteliğinde emniyet aksamı sayıyordu. Listenin 4 numaralı maddesi güvenlik işlevlerini sağlamak amaçlı mantık ünitelerini kapsıyordu. Fakat bağımsız olarak piyasaya arz edilen bir yazılımın kendi başına emniyet aksamı sayılabileceğine dair açık bir hüküm bulunmuyordu.
Kullanım talimatları bakımından 2009 çerçevesi dijital formattan hiç söz etmiyordu. Ek I madde 1.7.4, makineyle birlikte Türkçe kullanım talimatlarının verilmesini, orijinal talimatlar Türkçe değilse orijinal talimatların Türkçe tercümesinin orijinal talimatlarla birlikte sunulmasını şart koşuyordu. Dijital kılavuz ve çevrimiçi erişim metinde düzenlenmemişti.
Avrupa Birliğinin 2023/1230 sayılı Tüzüğü hazırlarken dayandığı gerekçeler, bu yaklaşımın neden terk edildiğini ortaya koyuyor. Tüzüğün 12 numaralı gerekçesinde, insan müdahalesine daha az bağımlı olan, öğrenebilen ve daha özerk hâle gelen makinelerin piyasaya sürüldüğü vurgulanıyor. Gerekçe, Avrupa Komisyonunun 19 Şubat 2020 tarihli yapay zekâ, nesnelerin interneti ve robotiğin güvenlik ve sorumluluk etkilerine ilişkin raporuna dayanarak yeni dijital teknolojilerin ürün güvenliği açısından yeni zorluklar doğurduğunu ve 2006/42/AT dâhil mevcut ürün güvenliği mevzuatında bu bakımdan boşluklar bulunduğunu söylüyor. Tüzük bu durumu şöyle özetliyor: “Thus, this Regulation should cover the safety risks stemming from new digital technologies.” Tüzük, yeni dijital teknolojilerden doğan güvenlik risklerini de kapsamalıdır.
Tüzüğün 19 numaralı gerekçesi ise makine tasarımında yazılımın giderek daha önemli bir rol oynadığını ve güvenlik işlevi gören, bağımsız olarak piyasaya arz edilen yazılımın da emniyet aksamı sayılması gerektiğini ifade ediyor. 4 numaralı gerekçe ise kuralların Birlik genelinde tüm işletmecilere tek tip uygulanması ve üye devletlerin farklı uygulamalarına yer bırakılmaması için direktif yerine tüzük formunun seçildiğini açıklıyor.
Tablo 2. 2009 ve 2026 metinlerinde yazılımla ilgili hükümler
| Konu | Makina Emniyeti Yönetmeliği (2009) | Makine Emniyeti Yönetmeliği (2026) |
|---|---|---|
| Makine tanımı | Yazılımdan söz etmez | Tek eksiği imalatçının öngördüğü özel uygulama yazılımı olan tertibat da makinedir (m.4/1-ş-6) |
| Emniyet aksamı | Ek V gösterge listesi, 17 kalem; mantık üniteleri var, yazılım ayrı kalem değil | Yazılım dâhil fiziksel veya dijital aksam (m.4/1-g); EK-2, 20 kalem; güvenlik yazılımı ve öğrenen güvenlik aksamı ayrı kalem |
| Özel uygunluk değerlendirmesi listesi | Ek IV, 23 kategori | EK-1 Kısım A, 6 kategori (2’si makine öğrenimi); Kısım B, 19 kategori |
| Kontrol sistemi | Donanım veya yazılım arızası, mantık hatası, insan hatası (Ek I 1.2.1) | Ek olarak kötü niyetli girişim, öğrenme aşaması, 5 yıl izleme kütüğü; kendi kendine gelişen sistemlerde 1 yıl karar verisi ile görev ve hareket alanı sınırı (EK-3 1.2.1) |
| Bozulmaya karşı koruma | Hüküm yok | EK-3 1.1.9 |
| Kaynak kod | Hüküm yok | Tanım (m.4/1-o), gerekçeli talep üzerine sunum (m.11/3, EK-4 Kısım A-m) |
| Kullanım talimatı | Türkçe talimat, orijinal talimatın tercümesi (Ek I 1.7.4) | Dijital format, beklenen kullanım ömrü boyunca ve en az 10 yıl çevrimiçi erişim, satın almada talep edilirse 1 ay içinde ücretsiz kâğıt (m.11/7-8) |
| Otonom hareketli makine | Hüküm yok | Tanım, denetçi ve denetleme işlevi (EK-3 3.1.1, 3.2.4) |
Tanımlarda yazılım: makine, emniyet aksamı, kaynak kod, kullanım süresi
Yeni Makine Emniyeti Yönetmeliği, kavramsal omurgasını 4 üncü maddede yer alan tanımlarla kuruyor. Bu maddede makine ve emniyet aksamı tanımlarının içine yazılım açıkça yerleştiriliyor. Bunun en belirgin örneği, 4 üncü maddenin birinci fıkrasının (ş) bendindeki makine tanımında görülüyor. Altı alt bent hâlinde sayılan makine hâllerinin altıncısı doğrudan yazılıma dayanıyor.
Bu bendin 6 numaralı alt bendi makineyi şu sözlerle tanımlıyor: “(1), (2), (3), (4) ve (5) numaralı alt bentlerde atıfta bulunulan ancak yalnızca imalatçı tarafından öngörülen kendi özel uygulamasına yönelik yazılımın yüklü olmadığı tertibatı.” Bu düzenlemeyle, (1)-(5) numaralı alt bentlere giren ve yalnızca imalatçının öngördüğü özel uygulama yazılımı eksik olan bir tertibat da hukuken makine sayılıyor. AB Tüzüğü’nün 19 numaralı gerekçesi, eksik olan bu yazılım makinenin uygunluk değerlendirmesi prosedürüne konu olduğunda, bu tür bir makinenin ilgili ürün veya kısmen tamamlanmış makine sayılmayacağını, makine tanımına gireceğini belirtiyor.
Emniyet aksamı tanımı da bu yapısal değişikliği izliyor. 4 üncü maddenin birinci fıkrasının (g) bendi emniyet aksamını şöyle tarif ediyor: “Emniyet aksamı: Emniyet işlevini yerine getirmek üzere tasarlanmış veya amaçlanmış olan ve bağımsız olarak piyasaya arz edilen, arızalanması veya işlev bozukluğu durumunda insanların güvenliğini tehlikeye atan ancak ürünün işlevini yerine getirmek için gerekli olmayan veya normal aksamlarla yerine konulabilen, bu Yönetmelik kapsamındaki ürünün yazılım dahil fiziksel veya dijital aksamı”. Bence bu tanımla, güvenlik işlevi gören ve bağımsız olarak piyasaya arz edilen bir yazılım, tanımın diğer koşullarını da taşıyorsa emniyet aksamı olur; AB Tüzüğü’nün 19 numaralı gerekçesi de bu yönde.
Aynı fıkranın (ğ) bendinde tanımlanan emniyet işlevi kavramı da bu aksamların amacını belirliyor. Emniyet işlevi, riski ortadan kaldırmak veya bu mümkün değilse azaltmak amacıyla tasarlanmış koruyucu önlemi yerine getirmeye hizmet eden ve arızalanması hâlinde söz konusu riskin artmasına yol açabilecek işlev olarak tanımlanıyor.
Yönetmelik kaynak kod kavramını da tanımlıyor; 2009 metninde böyle bir tanım yoktu. 4 üncü maddenin birinci fıkrasının (o) bendine göre kaynak kod, “Bu Yönetmelik kapsamındaki ürünün, insanlar bakımından tereddüde yer bırakmayacak ve anlaşılabilir olacak şekilde programlama dilinde yazılmış yazılımının hâlihazırda yüklü olan sürümünü” ifade ediyor. Tanımdaki “insanlar bakımından” anlaşılabilirlik şartı nedeniyle tanım, bence derlenmiş kodu kapsamıyor; programlama dilinde yazılmış ve insanın okuyabileceği metni kastediyor.
Kullanım süresi kavramı ise yönetmelikte ilk kez tanımlanıyor; 2009 metni Ek I 1.1.2’de “öngörülebilir çalışma ömrü” ifadesini kullanıyordu ama bir tanım vermiyordu. 4 üncü maddenin birinci fıkrasının (r) bendi kullanım süresini, makinenin piyasaya arz edildiği veya hizmete sunulduğu andan atılana kadar geçen süre olarak kuruyor. Bu süreye, makinenin kullanılabilir olduğu etkin sürenin yanı sıra imalatçının öngördüğü taşıma, montaj, sökme, devre dışı bırakma, hurda olarak işleme veya diğer fiziksel ya da dijital değişiklikleri içeren aşamalar da giriyor.
Yönetmeliğin 4 üncü maddesinin birinci fıkrasının (s) bendi kullanım talimatlarını, makine piyasaya arz edildiğinde veya hizmete sunulduğunda imalatçının kullanıcıyı makinenin amaçlanan ve uygun kullanımı, kullanırken veya kurarken alınacak önlemler, güvenlik hususları ve makinenin nasıl güvenli tutulacağı hakkında bilgilendirmek ve makinenin tüm kullanım süresi boyunca amaca uygun kalmasını sağlamak üzere verdiği bilgiler olarak tanımlıyor. Fıkranın (u) bendi ise ilerleyen bölümlerde ayrıntısıyla üzerinde duracağım önemli değişiklik tanımında dijital araçlarla yapılan değişiklikleri de anıyor. Son olarak (z) bendinde profesyonel kullanıcı tanımı yapılıyor ve makineyi kendi mesleki faaliyeti veya işi çerçevesinde kullanan veya işleten gerçek kişiler profesyonel kullanıcı olarak adlandırılıyor.
EK-3 Kısım A da operatör ve hatalı kullanım kavramlarını tanımlıyor. Operatör, makineyi kuran, işleten, ayarlayan, bakımını yapan, temizleyen, onaran veya hareket ettiren kişi olarak tanımlanıyor. Makul olarak öngörülebilir hatalı kullanım ise kullanım talimatlarında belirtilmeyen ancak kolayca öngörülebilir insan davranışları sonucunda ortaya çıkabilecek kullanım olarak tanımlanıyor.
Kendi kendine gelişen davranış: EK-1 Kısım A’nın iki yeni satırı
2009 tarihli Makina Emniyeti Yönetmeliği’nin Ek IV listesinde yer alan 23 ürün grubu, yeni yönetmeliğin EK-1 listesine aktarılırken iki parçalı bir yapıya kavuşturuldu. EK-1 Kısım A, onaylanmış kuruluşun yer aldığı bir uygunluk değerlendirme yolunu zorunlu kılan kategorileri barındırıyor. Bu kısımda toplam 6 kategori bulunuyor. İlk dördü, 2009 metnini ele aldığım bölümde saydığım ve eski Ek IV’ten taşınan kategoriler.
EK-1 Kısım A listesinin asıl dönüştürücü gücü, 5 ve 6 numaralı kategorilerle ortaya çıkıyor. 5 numaralı kategori şu ifadeyle kuruluyor: “Güvenlik işlevlerini sağlayan makine öğrenimi yaklaşımlarını kullanarak tamamen veya kısmen kendi kendine gelişen davranışa sahip güvenlik aksamları.” 6 numaralı kategori ise bu tür sistemlerin, piyasaya ayrı bir aksam olarak arz edilmeden gömüldüğü makineleri kapsıyor: “Güvenlik işlevlerini sağlayan makine öğrenimi yaklaşımlarını kullanarak tamamen veya kısmen kendi kendine gelişen davranışa sahip gömülü sistemleri bulunan ve yalnızca bu sistemler bakımından piyasaya bağımsız olarak arz edilmemiş makineler.”
Bu iki kategorinin pratik sonucu uygunluk değerlendirme yolunda görülüyor. Yönetmeliğin 26 ncı maddesinin ikinci fıkrası uyarınca, EK-1 Kısım A kapsamındaki bir ürün için imalatçı iç üretim kontrolü (Modül A) yöntemini uygulayamaz; 6 numaralı kategoride bu sınırlama yalnızca makineye gömülü olan ve piyasaya bağımsız olarak arz edilmemiş, güvenlik işlevlerini makine öğrenimi yaklaşımlarıyla sağlayan ve tamamen veya kısmen kendi kendine gelişen davranışa sahip sistemler bakımından geçerlidir. İmalatçı şu üç yoldan birini seçmek zorundadır: AB tip incelemesi (Modül B) ve ardından tipe uygunluk (Modül C); tam kalite güvencesi (Modül H) veya birim doğrulaması (Modül G). Bu yolların her birinde bir onaylanmış kuruluş yer alıyor.
Buna karşılık EK-1 Kısım B listesinde yer alan 19 kategori (örneğin ahşap işleme dairesel testereleri, metal soğuk işleme presleri veya 3 metreden fazla düşme tehlikesi taşıyan insan kaldırma tertibatları), 26 ncı maddenin üçüncü fıkrası gereğince belirli koşullarda Modül A ile, yani imalatçının iç üretim kontrolüyle değerlendirilebiliyor. Bunun şartı, ürünün o kategoriye özgü ve ilgili tüm temel sağlık ve güvenlik gerekliliklerini kapsayan uyumlaştırılmış standartlara veya ortak özelliklere uygun tasarlanıp imal edilmiş olmasıdır. Değilse Kısım B için de onaylanmış kuruluşun yer aldığı yollardan biri gerekiyor. EK-1 listesinde yer almayan makinelerde ise imalatçı, 26 ncı maddenin dördüncü fıkrası uyarınca iç üretim kontrolü (Modül A) yöntemini uyguluyor.
AB Tüzüğü’nün 54 numaralı gerekçesi, kendi kendine gelişen sistemlerin neden bu listeye alındığını açıklıyor. Gerekçeye göre bu sistemlerin veri bağımlılığı, opaklık, özerklik ve bağlantılılık gibi nitelikleri, zararın olasılığını ve şiddetini önemli ölçüde artırabilir ve makinenin güvenliğini ciddi biçimde etkileyebilir. Aynı gerekçe, bir güvenlik aksamı piyasaya bağımsız olarak arz edilirken üçüncü taraf uygunluk değerlendirmesinden geçmişse, bu aksamı bünyesine katan makinenin sırf bu nedenle üçüncü tarafça yeniden belgelendirilmek zorunda kalmaması gerektiğini de belirtiyor.
Burada en kritik ayrım, makine öğrenimi ile klasik otomasyon yazılımları arasında yapılıyor. AB Tüzüğü’nün 55 numaralı gerekçesi bu sınırı şu cümleyle çiziyor: “On the contrary, those provisions should not apply to software incapable of learning or evolving, and programmed only to execute certain automated functions of machinery or related products.” Türkçesiyle: Üçüncü taraf hükümleri, öğrenme veya gelişme yeteneği olmayan ve yalnızca makine veya ilgili ürünlerin belirli otomatik işlevlerini yürütmek üzere programlanmış yazılımlara uygulanmamalıdır.
Emniyet aksamlarının gösterge listesini içeren EK-2 de 20 kaleme genişletildi. Listenin 18 inci kalemi “Güvenlik işlevlerini sağlayan yazılımlar.” olarak belirlenirken, 19 uncu kaleme kendi kendine gelişen davranışa sahip güvenlik aksamları, 20 nci kaleme ise filtreleme sistemleri eklendi. Acil durum durdurma tertibatları, çift el kumanda tertibatları ve güvenlik işlevlerini sağlama amaçlı mantık üniteleri ise listedeki yerini korudu. Yönetmeliğin 7 nci ve 8 inci maddelerinin ikinci fıkraları, EK-1 ve EK-2 listelerinde değişiklik yapılmasına ilişkin Komisyon düzenlemelerinin Bakanlıkça yayımlanacağını hükme bağlıyor.
Kendi değerlendirmeme göre satın alma ekipleri için buradaki en somut soru, tedarikçinin akıllı veya yapay zekâlı olarak tanıttığı güvenlik sisteminin, sahada topladığı verilerle karar modelini güncelleyen bir makine öğrenimi yapısı mı, yoksa parametreleri önceden belirlenmiş sabit bir mantık devresi mi olduğudur. 55 numaralı gerekçenin çizdiği bu sınır, satın alınacak güvenlik sisteminin EK-1 Kısım A’nın 5 numaralı kategorisine, sistem piyasaya ayrıca arz edilmeden makineye gömülü olarak geliyorsa o makinenin de 6 numaralı kategorisine girip girmediğini, dolayısıyla Modül A seçeneğinin baştan kapanıp kapanmadığını belirliyor. Sabit mantıklı bir sistem de güvenlik işlevlerini sağlama amaçlı mantık ünitesi olarak EK-1 Kısım B’ye girebilir ve o kategoriye özgü ve ilgili tüm temel sağlık ve güvenlik gerekliliklerini kapsayan uyumlaştırılmış standartlara veya ortak özelliklere uygun değilse yine onaylanmış kuruluş gerektirir. Bu yüzden teknik şartnameye yazılacak uygunluk modülü bu ayrımdan sonra ayrıca kontrol edilmeli.
Kontrol sistemleri: öğrenme aşaması, görev alanı ve karar kaydı
Yönetmeliğin EK-3’ü temel sağlık ve güvenlik gerekliliklerini düzenliyor. Bu ekin Kısım B’sindeki genel ilkelerin 1 inci maddesi uyarınca imalatçı, makineye uygulanacak temel sağlık ve güvenlik gerekliliklerini belirlemek için risk değerlendirmesi yapılmasını sağlar. Risk değerlendirmesi ve riskin azaltılması, makinenin kullanım süresi boyunca, tamamen veya kısmen kendi kendine gelişen davranışının veya mantığının amaçlanan bir gelişimi olarak ortaya çıkabilecek ve piyasaya arz sırasında öngörülebilen tehlikeleri kapsar; bu tehlikeler, makinenin farklı özerklik düzeylerinde çalışacak şekilde tasarlanmasının sonucu olarak ortaya çıkabilecek tehlikeleri de içerir. AB Tüzüğü’nün 32 numaralı gerekçesi, risk değerlendirmesinin, makine piyasaya arz edilirken veya hizmete sunulurken öngörülen gelecekteki yazılım güncellemelerini ve gelişmelerini de ele alması gerektiğini söylüyor.
EK-3 madde 1.1.2(b), imalatçının riskleri kontrol altına alırken izleyeceği sırayı veriyor: önce doğası gereği güvenli tasarım ve yapımla tehlikeleri ortadan kaldırmak, bu mümkün değilse riskleri en aza indirmek; ortadan kaldırılamayan riskler için gerekli koruyucu önlemleri almak; son olarak kullanıcıları artık riskler hakkında bilgilendirmek, belirli bir eğitimin gerekip gerekmediğini ve kişisel koruyucu ekipman ihtiyacını belirtmek. Bence bu sıra, işverenin risk değerlendirmesinde izlediği risk kontrol hiyerarşisi ile aynı mantığı taşıyor; farkı, muhatabının imalatçı olması.
Kontrol sistemlerinin tasarımı EK-3 madde 1.2.1’de ayrıntılı biçimde düzenleniyor. Maddenin genel kuralı, kontrol sistemlerinin tehlikeli durumların ortaya çıkmasını önleyecek şekilde tasarlanıp imal edilmesidir. Maddenin (a) bendi kontrol sisteminin şu niteliği taşımasını emrediyor: “Koşullar ve riskler açısından uygun olduğunda, tehlikeli bir duruma yol açan, üçüncü taraflardan kaynaklanan makul olarak öngörülebilir kötü niyetli girişimler de dahil olmak üzere, amaçlanan çalışma zorlanmalarına ve amaçlanan ve amaçlanmayan dış etkilere dayanabileceği,”.
Maddenin devamında mantık hatalarının tehlikeli durumlara yol açmaması, güvenlik fonksiyonlarının sınırlarının imalatçının risk değerlendirmesinin bir parçası olarak belirlenmesi ve öğrenme aşaması dâhil, makinenin veya operatörlerin oluşturduğu ayarlarda ya da kurallarda tehlikeli durumlara yol açabilecek hiçbir değişikliğe izin verilmemesi isteniyor. Ayrıca (e) bendi, çalışma sırasında makul olarak öngörülebilir insan hatalarının tehlikeli durumlara yol açmamasını şart koşuyor.
1.2.1 maddesinin (f) bendi ise makineye kendi yazılım tarihçesini tutma görevi yüklüyor. Bir müdahaleye ilişkin verilerin ve makine piyasaya arz edildikten veya hizmete sunulduktan sonra yüklenen güvenlik yazılımı sürümlerinin izleme kütüğünün (log kaydı) yükleme işleminden itibaren 5 yıl boyunca etkin olacağı şekilde kontrol sisteminin tasarlanıp imal edilmesi gerekiyor. Metin bu kaydın amacını açık bir sınırla çiziyor; veriler yetkili bir ulusal makamın gerekçeli talebi üzerine makinenin EK-3’e uygunluğunu münhasıran ortaya koymak amacıyla tutulacaktır.
Kendi kendine gelişen davranışa veya mantığa sahip ve değişen özerklik seviyelerinde çalışan sistemler için 1.2.1 maddesi ilave şartlar getiriyor. İlk olarak sistemin “Makine veya ilgili ürünün tanımlanmış görev ve hareket alanının ötesinde eylemler gerçekleştirmesine neden olmayacağı,” hükme bağlanıyor. Bence bu, kontrol sisteminin öğrenen davranışı fiziksel hareket alanının yanında makineye tanımlanmış görevle de sınırlı tutması anlamına geliyor.
İkinci olarak, makine piyasaya arz edildikten veya hizmete sunulduktan sonra, emniyet aksamları dâhil emniyet işlevini sağlayan yazılım tabanlı emniyet sistemlerinin emniyetle ilgili karar verme sürecine ilişkin verilerin kaydedilmesi ve toplandıktan sonra 1 yıl süreyle saklanması gerekiyor. Bu veriler de yetkili bir ulusal makamın gerekçeli talebi üzerine, münhasıran makinenin EK-3’e uygunluğunu göstermek amacıyla saklanıyor. Son olarak, makinenin doğal güvenliğini korumak için her zaman düzeltilebilmesi isteniyor.
Maddede sayılan özel dikkat noktaları arasında makinenin beklenmedik şekilde çalışmaya başlamaması, değişikliğin tehlikeli durumlara yol açabileceği hâllerde parametrelerin kontrolsüz biçimde değişmemesi ve durdurma komutu verildiğinde makinenin durmasının engellenmemesi yer alıyor. Bu üç kural 2009 metninde de neredeyse aynı ifadelerle bulunuyordu; ancak öğrenme aşaması dâhil, makinenin ya da operatörlerin ayarlarda veya kurallarda yaptığı değişikliklerin tehlikeli durumlara yol açabileceği hâllerde önlenmesi şartı yenidir; 2009 metninde öğrenme aşamasına hiç değinilmiyordu. Ayrıca 1.2.6 maddesi güç kaynağı kesintisinin yanına iletişim ağı bağlantısının arızalanmasını da ekleyerek ağ kesintilerinin tehlikeli durumlara yol açmamasını zorunlu kılıyor.
Kontrol mimarisinin fiziksel temas noktalarında EK-3 madde 1.2.2 kontrol cihazlarının yerleşimini düzenliyor. Kontrol cihazlarının, uygun olduğunda piktogramlar da kullanılarak açıkça görülebilir ve tanımlanabilir olması, tereddüt ve zaman kaybı olmadan güvenle çalıştırılacak biçimde konumlandırılması isteniyor. Cihazlar acil durdurma veya öğretme el kumandası gibi istisnalar dışında tehlikeli bölgelerin dışına yerleştiriliyor ve bir tehlike varsa istenen etki ancak kasıtlı eylemle elde ediliyor. Operatörün her kontrol konumundan tehlikeli bölgelerde kimsenin olmadığından emin olabilmesi veya kontrol sisteminin bölgede biri varken makinenin çalıştırılmasını engellemesi gerekiyor; ikisi de mümkün değilse makine çalışmadan önce sesli ve/veya görsel bir uyarı sinyali veriliyor. Birden fazla kontrol pozisyonu varsa, durdurma kontrolleri ve acil durdurmalar dışında birinin kullanımı diğerlerinin kullanımını engelliyor.
Tehlike anında devreye giren acil durdurma mekanizmaları EK-3 madde 1.2.4.3 altında ele alınıyor. Makinenin gerçek ya da yaklaşan tehlikelerin önlenmesi amacıyla bir veya birden fazla acil durdurma cihazıyla donatılması emrediliyor. Taşınabilir elle tutulan ya da elle yönlendirilen makineler ile ne durma süresini kısaltacağı ne de riskle başa çıkmak için gereken özel önlemlerin alınmasını mümkün kılacağı için acil durdurma cihazının riski azaltmayacağı makineler istisna tutuluyor. Madde acil durdurmanın koruma hiyerarşisindeki yerini şu açık ifadeyle vurguluyor: “Acil durdurma cihazları, diğer koruma önlemlerinin yedeğidir; bunların yerini almaz.” Bence bu cümle, birincil koruma önlemlerinin yerine acil durdurma butonuna dayanan bir tasarımı baştan dışarıda bırakıyor.
Farklı operasyonel ihtiyaçların yönetimi ise 1.2.5 maddesindeki mod seçimi kurallarına bağlanıyor. Farklı koruyucu önlemler ve/veya çalışma prosedürleri gerektiren modlarda kullanılacak şekilde tasarlanmış makinelerde her pozisyonda kilitlenebilen bir mod seçici aranıyor; seçilen kontrol veya çalışma modu, acil durdurma hariç diğer bütün kontrol veya çalışma modlarını geçersiz kılıyor. Yönetmelik bu seçicinin belirli fonksiyonları belirli operatör kategorileriyle sınırlandıran başka bir yöntemle değiştirilmesine izin veriyor. Koruyucular devre dışıyken çalışılması gereken durumlarda mod seçici aynı anda diğer modları engelliyor, tehlikeli işlevlerin yalnızca sürekli eylem gerektiren kontrol cihazlarıyla çalışmasına ve bağlantılı dizilerden kaynaklanan tehlikeleri önlerken yalnızca azaltılmış risk koşullarında çalışmasına izin veriyor; sensörler üzerinde istemli veya istemsiz bir etkiyle tehlikeli işlevlerin çalışmasını önlüyor. Bu dört koşul aynı anda yerine getirilemiyorsa mod seçici, güvenli bir müdahale bölgesi sağlamak için tasarlanmış ve imal edilmiş diğer koruyucu önlemleri etkinleştiriyor.
Bana göre yazılımla yönetilen tezgâhlarda mod seçimi mekanik anahtarlardan dokunmatik ekran menülerine ve kullanıcı yetkilendirmelerine doğru evriliyor. Seçicinin, belirli fonksiyonların kullanımını belirli operatör kategorileriyle kısıtlayan başka bir seçim yöntemiyle değiştirilebileceğini söyleyen hüküm, bence bu dijital yetkilendirmenin yasal dayanağı. İşletmelerin bakım ve ayar modunu hangi yetki seviyesinin açabileceğini yazılı prosedürlere bağlaması, 1.1.9 maddesinde düzenlenen müdahale kanıtlarının toplanması yükümlülüğüyle birlikte değerlendirildiğinde sahada koruyucu bir işlev kazanıyor.
Gönüllü bir standart olan ISO 13849-1:2023, kontrol sistemlerinin güvenlikle ilgili parçalarının tasarımı ve entegrasyonu için yöntemler sunuyor ve kapsamına güvenlik yazılımlarının tasarımını da alıyor. Kendi değerlendirmeme göre yönetmelikteki 5 yıl etkin kalacak izleme kütüğü ile öğrenen sistemlerde 1 yıl saklanacak emniyet kararı verileri, kaza sonrası incelemede makinenin kendi kaydını masaya getirebilir. Fakat metin bu kayıtların amacını, yetkili ulusal makamın gerekçeli talebi üzerine uygunluğu göstermekle sınırlıyor; işletmenin bu verilere erişimini düzenlemiyor. Bu yüzden erişimin satın alma sözleşmesinde konuşulması gerektiğini düşünüyorum.
Bozulmaya karşı koruma: müdahaleye dayanıklı tasarım bir güvenlik gerekliliği oluyor
Yeni Makine Emniyeti Yönetmeliği, makineye başka bir cihazın bağlanmasının tehlikeli bir duruma yol açmamasını; uygunluk açısından kritik olan yazılım ve verilerin ve bu yazılıma bağlantı veya erişimle ilgili sinyal ya da veri ileten donanım aksamının kazara veya kasıtlı bozulmaya karşı korunmasını bir temel sağlık ve güvenlik gerekliliği yapıyor; kötü niyetli müdahale de bu kapsamın içinde. EK-3 madde 1.1.9, “Bozulmaya karşı koruma” başlığı altında 5 paragraflık bir gereklilik getiriyor. 2009 metninde bu maddenin karşılığı yoktu.
Maddenin birinci paragrafı bağlantı güvenliğini şu hükümle başlatıyor: “Makine veya ilgili ürün, bizzat bağlı olan cihazın herhangi bir özelliği ya da makine veya ilgili ürün ile iletişim kuran herhangi bir uzaktaki cihaz vasıtasıyla başka bir cihazın bağlantısının tehlikeli bir duruma yol açmayacağı şekilde tasarlanır ve imal edilir.” Bence bu kural sahada makineye bağlanan tablet, programlama cihazı veya uzaktan erişim modemi gibi cihazları doğrudan ilgilendiriyor; bağlantı, tasarım gereği tehlikeli bir duruma yol açmamalı.
İkinci ve üçüncü paragraflar, donanım ve yazılım katmanlarındaki kritik unsurların korunmasını düzenliyor. Uygunluk açısından kritik olan yazılıma bağlantı veya erişimle ilgili sinyal ya da veri ileten donanım aksamı, kazara veya kasıtlı bozulmaya karşı yeterince korunacak şekilde tasarlanmalıdır. Müdahale bu kritik yazılıma bağlantı veya erişimle ilgili olduğunda makine, söz konusu donanım aksamına yapılan meşru veya gayrimeşru müdahalenin kanıtlarını toplar. Aynı şekilde uygunluk açısından kritik yazılım ve veriler tanımlanmalı ve kazara veya kasıtlı bozulmaya karşı yeterince korunmalıdır.
Dördüncü ve beşinci paragraflar ise yazılımın tanımlanmasını ve değişikliklerin izlenmesini emrediyor. Makine, güvenli çalışması için gerekli olan yüklü yazılımı tanımlamalı ve bu bilgiyi her zaman kolayca erişilebilir şekilde sunabilmelidir. Maddenin son paragrafı makineden müdahalenin kanıtını toplamasını istiyor: “Makine veya ilgili ürün, yazılıma yapılan meşru veya gayri meşru bir müdahaleye veya makineye ya da ilgili ürüne veya bunların yapılandırmasına yüklenen yazılımda yapılan değişikliğe ilişkin kanıtları toplar.”
AB Tüzüğü’nün 25 numaralı gerekçesi, bu kuralların sınırını çiziyor: “In this respect, manufacturers should be required to adopt proportionate measures which are limited to the protection of the safety of the product within the scope of this Regulation.” Gerekçeye göre imalatçı, ürünün güvenliğini korumakla sınırlı ve orantılı önlemler almalıdır. Bence bu cümle 1.1.9’un kapsamını da belirliyor: kurumsal verinin korunması bu hükmün konusu dışında kalıyor, hüküm bir müdahalenin makinede tehlikeli bir duruma yol açmasını önlemeye yöneliyor.
Yönetmeliğin 21 inci maddesinin beşinci fıkrası, bu gerekliliklerin karşılanmasında önemli bir kolaylık mekanizması tanımlıyor. İlgili AB mevzuatı uyarınca kabul edilmiş ve referansları AB Resmî Gazetesi’nde yayımlanmış bir siber güvenlik belgelendirme programı kapsamında belgelendirilmiş veya uygunluk beyanı düzenlenmiş makinelerin ve ilgili ürünlerin, söz konusu gereklilikler siber güvenlik sertifikası veya uygunluk beyanı ya da bunların bölümleri kapsamında olduğu ölçüde, bozulmaya karşı koruma ile kontrol sistemlerinin güvenliği ve güvenilirliği bakımından EK-3’ün 1.1.9 ve 1.2.1 maddelerindeki gerekliliklere uygun olduğu varsayılıyor. AB metnindeki karşılığı, bu programların AB’nin siber güvenlik belgelendirmesine ilişkin 2019/881 sayılı Tüzüğü uyarınca kabul edilenler olduğunu söylüyor.
Avrupa Birliğinin 2024/2847 sayılı Siber Dayanıklılık Tüzüğü de makine güvenliğiyle kesişen önemli bir mevzuattır. Tüzük genel olarak 11 Aralık 2027’de uygulanmaya başlayacak; imalatçıların bildirim yükümlülüklerini düzenleyen 14 üncü maddesi 11 Eylül 2026’dan, uygunluk değerlendirme kuruluşlarının bildirimine ilişkin IV. Bölümü ise 11 Haziran 2026’dan beri uygulanıyor. Tüzüğün 53 numaralı gerekçesi, dijital unsurlu makinelerin her iki düzenlemeye de uyması gerektiğini vurguluyor. Ancak Siber Dayanıklılık Tüzüğü’nde Makine Tüzüğü’ne uygunluk varsayımı sağlayan bir madde bulunmuyor; gerekçe, iki tüzük arasındaki sinerjinin imalatçı tarafından gösterilmesi gerektiğini söylüyor.
Endüstriyel tarafta ISA/IEC 62443 standart serisi, endüstriyel otomasyon ve kontrol sistemlerinin siber güvenliği için süreç ve gereklilikleri tanımlayarak proses güvenliği ile siber güvenlik arasındaki boşluğu kapatmayı hedefliyor. Kendi değerlendirmeme göre 1.1.9 maddesi işletmede en çok iki yerde hissedilecek: uzaktan servis bağlantıları ve bakım personelinin makineye bağladığı programlama cihazları. Tasarım imalatçının yükümlülüğü; işletmenin ise bence bu bağlantıların kim tarafından, hangi port üzerinden ve hangi yetki protokolüyle yapılacağını belirleyen prosedürleri oluşturması gerekir.

İnsan ile makine arasında: ergonomi, psikolojik stres ve otonom hareketli makine
İnsan ile makine arasındaki ilişkide yeni metin, eskisinin bıraktığı yerden devam ediyor. EK-3 madde 1.1.6, ergonomi ilkelerini sıralarken amaçlanan kullanım koşulları altında operatörün maruz kaldığı rahatsızlık, yorgunluk ile fiziksel ve psikolojik stresin ortadan kaldırılmasını veya mümkün olan en düşük seviyeye indirilmesini zorunlu kılıyor.
2009 metninde de psikolojik stres 1.1.6 maddesinde yer alıyordu ve ilkelerin çoğu eski metinde de vardı. İlk beş bent şunlar: operatörlerin boyut, güç ve dayanıklılık farklarının gözetilmesi; zorlu iş duruşlarına veya hareketlerine ve operatörün kapasitesini aşan manuel kuvvet uygulamalarına olan ihtiyacın önlenmesi; vücut uzuvlarının hareketi için yeterli alan sağlanması; makinenin belirlediği çalışma hızından kaçınılması; uzun süreli konsantrasyon gerektiren izlemeden kaçınılması. Bunlar arasında yeni olan, zorlu duruş ve aşırı kuvvetten kaçınma bendi.
Asıl dikkat çekici yenilik ise 1.1.6 maddesinin (f) ve (g) bentlerinde görülüyor. İnsan-makine arayüzünün operatörlerin öngörülebilir özelliklerine uyarlanması ilkesi 2009 metninde de vardı; (f) bendi bu ilkeyi tamamen veya kısmen kendi kendine gelişen davranışa ya da değişen özerklik seviyeleriyle çalışmak üzere tasarlanmış mantığa sahip makineleri de kapsayacak biçimde genişletiyor. Tamamen yeni olan (g) bendi ise ilgili olduğu durumlarda bu tür makinelerin insanlara sözlü ve sözsüz (jest, yüz ifadesi veya vücut hareketi) yeterli ve uygun yanıtlar vermesini ve planladığı eylemleri (örneğin neyi neden yapacağını) operatörlere anlaşılır biçimde iletmesini istiyor.
Bu yaklaşım, EK-3 madde 1.3.7’nin son paragrafında hareketli parçalardan korunma kurallarıyla birleştiriliyor. Hüküm, tehlikeli durumlara yol açan temas risklerinin önlenmesinin ve makineyle etkileşimin yaratabileceği psikolojik stresin, insan ile makinenin doğrudan iş birliği olmadan ortak bir alanda bir arada bulunmasına ve insan-makine etkileşimine göre uyarlanmasını istiyor. Madde 1.7.1.1 ise operatör ile makine arasındaki görsel ekran ünitelerinin ve diğer etkileşimli iletişim araçlarının kolayca anlaşılabilir ve kullanımı kolay olmasını zorunlu kılıyor. Bu bir imalatçı yükümlülüğüdür ve işverenin psikososyal risk değerlendirmesi yükümlülüğünün yerine geçmiyor; işverenin yükümlülüğü ayrı bir konu.
Yönetmeliğin EK-3’ünün 3 üncü bölümü, hareketlilik nedeniyle risk oluşturan makineleri düzenliyor. 3.1.1 maddesinde tanımlanan kavramlar arasında otonom hareketli makineler özel bir yere sahip. Yönetmelik otonom hareketli makineleri şöyle tanımlıyor: “bir operatörün kalıcı etkileşimi olmadan seyir ve çalışma operasyonları alanında hareketli makinelerin tüm temel güvenlik fonksiyonlarının sağlandığı otonom moda sahip olan hareketli makineler demektir.” Aynı maddede sürücü kavramının uzaktan kumandayla yönlendiren operatörleri de kapsadığı belirtiliyor ve denetçi ile denetleme işlevi tanımları getiriliyor.
Denetçi, otonom hareketli makinelerin denetiminden sorumlu kişi olarak tanımlanıyor. Denetleme işlevi ise bilgi veya uyarı almaya ve sınırlı emirler vermeye yarayan kalıcı olmayan uzaktan gözetim fonksiyonunu ifade ediyor. EK-3 madde 3.2.4 uyarınca otonom hareketli makine, ilgili olduğu durumlarda, denetçinin uzaktan bilgi almasına imkân veren ve otonom moda özgü bir denetleme işlevine sahip olur. Başka risklere yol açmamak için bu işlev aracılığıyla yalnızca makineyi uzaktan durdurma ve başlatma ya da güvenli bir konuma ve güvenli bir duruma getirme komutları verilebiliyor.
Bu uzaktan müdahalelere, yalnızca denetçi makinenin hareketini ve çalışma alanını doğrudan veya dolaylı olarak görebildiğinde ve koruyucu cihazlar çalışır durumdayken izin veriliyor. Denetçinin makineden aldığı bilgiler de onu, müdahalesini gerektiren mevcut veya yaklaşmakta olan öngörülemeyen ya da tehlikeli durumlar konusunda uyarıyor. Maddenin son cümlesi tavizsiz bir güvenlik şartı koyuyor: “Denetleme işlevi etkin değilse, makine çalışamaz.”
Bölüm 3.3, otonom hareketli makinenin kontrol sisteminin, eylemler uzaktan denetleme işleviyle emredilse bile bu bölümde belirtilen güvenlik işlevlerini kendi başına yerine getirecek şekilde tasarlanmasını istiyor. 3.3.2 maddesi otonom hareketli makinenin hareketinde, hareket etmesi ve çalışması amaçlanan alanla ilgili risklerin dikkate alınmasını, 3.3.3 maddesi ise risk değerlendirmesine göre gerektiğinde makinenin şu iki koşuldan birine ya da ikisine birden uymasını istiyor: mahfazalar veya koruyucu cihazlardan oluşan çevre koruma sistemiyle donatılmış kapalı bir bölgede hareket etmek ve çalışmak; çevredeki engellerin insanların veya evcil hayvanların sağlığı ve güvenliği ya da makinenin güvenli çalışması için risk doğurabileceği durumda, bu insan, evcil hayvan veya başka engelleri tespit eden cihazlarla donatılmak.
EK-3 Bölüm 3.3, uzaktan kumanda sistemlerinin tasarımı ve imali için imalatçıya bağlayıcı çerçeveler çiziyor. Bu çerçevenin uzaktan kumandaya ilişkin kısmı yeni değil: aşağıda aktardığım kurallar ve otomatik durdurma cihazları, 2009 metninin Ek I 3.3, 3.3.2 ve 3.3.3 maddelerinde de neredeyse aynen vardı; yeni olan, otonom hareketli makinelere ilişkin hükümler. Bu bölüm, kumandaların yetkisiz kullanımına karşı şu cümleyle başlıyor: “Gerekirse, kumandaların yetkisiz kullanımını önlemek için gerekli önlemler alınır.” Uzaktan kumandalar için ayrıca her kontrol ünitesinin kontrol edeceği makineyi açıkça tanımlaması ve uzaktan kumanda sisteminin yalnızca ilgili makineyi ve ilgili işlevleri etkileyecek şekilde tasarlanıp imal edilmesi şart koşuluyor. Uzaktan kumandalı makinenin ise sadece amaçlanan kontrol ünitelerinden iletilen sinyallere yanıt vermesi emrediliyor. Ayrıca 3.3.2 maddesi, motor çalıştırılırken makinenin kasıtsız hareketinin gerçekleşmesinin mümkün olmamasını güvenceye alıyor.
Uzaktan kumandalı makineler için 3.3.3 maddesi otomatik durdurma cihazları istiyor. Sürücünün kontrolü kaybetmesi, sisteme durdurma sinyali ulaşması, sistemin güvenlikle ilgili bir bölümünde arıza tespit edilmesi veya belirlenen bir süre içinde doğrulama sinyalinin algılanamaması hâllerinde çalışmayı otomatik olarak ve derhal durduracak ve potansiyel olarak tehlikeli çalışmayı önleyecek cihazlar zorunlu tutuluyor. Aynı madde, otonom olanlar dâhil, bir ya da daha fazla römork veya çekilen ekipmanla bağlantılı hareketli makinelerin hareketlerinin, makinenin ve römork ya da çekilen ekipmanın tehlikeli bölgelerinde insanlar, evcil hayvanlar veya diğer engeller açısından risk doğurmamasını istiyor. 3.3.5 maddesi ise otonom hareketli makinelerde direksiyon sistemindeki bir arızanın makinenin güvenliğini etkilememesini şart koşuyor.
Kendi değerlendirmeme göre uzaktan kumanda kuralları, bozulmaya karşı korumayı düzenleyen 1.1.9 maddesinin atölye zeminindeki karşılığı. Hangi kumanda panelinin hangi mobil aracı yönettiği net olarak tanımlanmadığında, yanlış ya da yetkisiz bir eşleşme kazaya yol açabilir. Bu şartlar imalatçıya yönelik tasarım gereklilikleri; işletmeye bir kayıt yükümlülüğü getirmiyor. Yine de işletmelere önerim, tesisteki tüm uzaktan kumandaların hangi operatöre zimmetlendiğini ve hangi ekipmanla eşleştirildiğini yazılı bir kayıt altına almaları.
Bu alanda gönüllü olarak başvurulan ISO 3691-4:2023 standardı sürücüsüz endüstriyel kamyonların güvenlik gerekliliklerini, ISO 10218-1:2025 standardı ise endüstriyel robotları kısmen tamamlanmış makine statüsünde ele alarak güvenlik kurallarını tanımlıyor. Kendi değerlendirmeme göre denetçi tanımı, işletmelerin vardiya organizasyonuna yeni bir yetkinlik ve görev tanımı getiriyor. Makineyi bizzat sürmeyen ama uzaktan durdurup başlatabilen ya da güvenli bir konuma ve duruma getirebilen bu kişinin eğitiminde imalatçının kullanım talimatının esas alınması gerektiğini, rolü İSG eğitim ve görevlendirme düzenine yerleştirmenin ise işverenin işi olduğunu düşünüyorum.
Teknik dosya ve talimatlarda yazılım: kaynak kod, sensör verisi, dijital kullanım talimatı
Yönetmeliğin EK-4’ünün Kısım A’sı, imalatçının hazırlamak zorunda olduğu teknik dosyanın asgari içeriğini belirliyor. Genel tasarım çizimleri, risk değerlendirmesi belgeleri, hesaplama raporları ve uygulanan standartların yanı sıra teknik dosyaya iki yeni dijital başlık ekleniyor. Bunlardan ilki olan (m) bendi, yetkili ulusal makamların uygunluğu denetleyebilmesi için gerekli olması hâlinde ve gerekçeli talep üzerine, güvenlikle ilgili yazılımların kaynak kodunun veya programlama mantığının dosyada yer almasını öngörüyor.
Teknik dosyanın (n) bendi ise sensör destekli, uzaktan yönlendirilen veya otonom makineleri kapsıyor. Güvenlikle ilgili işlemler sensör verileriyle kontrol ediliyorsa, uygun olduğunda, kullanılan sistemin, verinin ve geliştirme, test ve doğrulama süreçlerinin genel özellikleri, yetenekleri ve sınırlamaları teknik dosyada açıklanıyor.
Kaynak kodun denetim makamlarına sunulması, yönetmeliğin 11 inci maddesinin üçüncü fıkrasında temel bir kurala bağlanıyor: “İlgili olduğu hallerde, teknik dosyada yer alan kaynak kodu veya programlama mantığı, EK-3’te belirtilen temel sağlık ve güvenlik gerekliliklerine uygunluğun kontrol edilebilmesi için gerekli olması kaydıyla, gerekçeli talep üzerine Bakanlığa sunulur.” Bu hükme göre kaynak kodu kendiliğinden kimseye verilmiyor; ilgili olduğu hâllerde ve uygunluk kontrolü için gerekliyse, Bakanlığın gerekçeli talebi üzerine sunuluyor. Aynı fıkra teknik dosya ile AB uygunluk beyanının en az 10 yıl piyasa gözetimi ve denetimi kuruluşunun emrine hazır tutulmasını istiyor.
Kullanım talimatları konusunda 11 inci maddenin yedinci fıkrası köklü bir yenilik getirerek talimatların dijital formatta sunulmasına izin veriyor. Talimatlar ve bilgiler, kâğıtta da dijitalde de hangi ürün modeline karşılık geldiklerini açıkça belirtmelidir. İmalatçı talimatı dijital olarak verdiğinde ise ayrıca dijital kılavuza nasıl erişileceğini makine üzerinde, bu mümkün değilse ambalajında veya eşlik eden belgede göstermek zorundadır.
Fıkranın (b) bendi, makine arızalandığında dahi kılavuza erişilebilmesini güvence altına alıyor: “Makine veya ilgili ürünün arızalanması sırasında da olmak üzere kullanıcının her zaman erişebilmesi için, kullanım talimatlarını kullanıcının yazdırabileceği, indirebileceği ve elektronik cihaza kaydedebileceği formatta sunar. Bu gereklilik, kullanım talimatlarının makine veya ilgili ürünün yazılımına gömülü olduğu durumda da geçerlidir.” Fıkranın (c) bendi de talimatların makinenin beklenen kullanım ömrü boyunca ve piyasaya arz edildikten sonra en az 10 yıl boyunca çevrimiçi erişilebilir olmasını istiyor.
Bununla birlikte 11 inci maddenin sekizinci fıkrası kullanıcıya kâğıt formatında talimat isteme hakkı tanıyor: “Kullanıcının satın alma sırasında talebi üzerine, imalatçı bir ay içinde ücretsiz olarak kâğıt formatında kullanım talimatlarını sağlar.” Makine profesyonel olmayan kullanıcılara yönelikse veya makul ölçüde öngörülebilir koşullarda onlar tarafından kullanılabilecekse, hizmete sunma ve güvenli kullanım için esas olan güvenlik bilgisi kâğıt formatında veriliyor. Bütün talimatların ve güvenlik bilgilerinin Türkçe hazırlanması şartı korunuyor.
Yönetmeliğin 11 inci maddesinin dokuzuncu fıkrası, AB uygunluk beyanının makineyle birlikte verilmesini ya da kullanım talimatında beyana ulaşılabilecek internet adresinin veya makine tarafından okunabilir bir kodun gösterilmesini şart koşuyor. Dijital beyanların da makinenin beklenen ömrü boyunca ve her hâlükârda piyasaya arz edilmesinden veya hizmete sunulmasından sonra en az 10 yıl boyunca çevrimiçi erişilebilir olması isteniyor. EK-3 madde 1.7.4 ise 11 inci maddenin yedinci fıkrasına bir istisna getiriyor: İmalatçının veya yetkili temsilcisinin görevlendirdiği uzman personelin kullanması amaçlanan bakım talimatları, bu personelin anladığı şekilde ülkenin resmî dilinde temin edilebiliyor.
İş Ekipmanlarının Kullanımında Sağlık ve Güvenlik Şartları Yönetmeliği’nin (kısaca İş Ekipmanları Yönetmeliği) 10 uncu maddesinin birinci fıkrasının (a) bendine göre, uygun olması hâlinde çalışana verilen yazılı talimat, imalatçının iş ekipmanıyla birlikte verdiği “Türkçe kullanım kılavuzu dikkate alınarak hazırlanır.” Bence dijital talimat döneminde bunun pratik karşılığı, kâğıt talebini satın alma anında yazılı yapmak (m.11/8 talebi satın alma sırasıyla sınırlıyor) ve indirilen talimatın sürümünü makine dosyasında saklamak.
Makinenin sahaya teslimine kadar uzanan tedarik zincirinde, ürünün izlenebilirliği ve iktisadi işletmecilerin sorumlulukları yönetmeliğin üçüncü bölümünde somut kurallara bağlanıyor. Yönetmeliğin 11 inci maddesinin beşinci fıkrası gereğince imalatçı, makinenin modelini, seri veya tip tanımlamasını, imalat işleminin bittiği yıl olarak imalat yılını ve varsa parti veya seri numarasını ya da tanımlamaya yarayan diğer bilgileri makine üzerinde bulundurmakla yükümlüdür; boyut veya nitelik buna izin vermediğinde bilgiler ambalajda ya da eşlik eden dokümanlarda sunulur. Altıncı fıkra ise imalatçının adını, tescilli ticari unvanını veya tescilli ticari markasını, posta adresini ve internet sitesi, e-posta veya diğer dijital iletişim kanallarını makine üzerinde, bu mümkün değilse ambalajında veya eşlik eden dokümanda göstermesini emreder. Bu adres, imalatçıyla iletişim kurulacak tek noktayı temsil eder.
Seri imalatın uygunluğunun korunması da imalatçının sorumluluğundadır. 11 inci maddenin dördüncü fıkrası doğrultusunda imalatçı, üretimin uygun kalmasını sağlayan süreçleri yürütür; risk durumuna göre piyasadaki ürünlerden numuneler alıp test eder; gerekli olması hâlinde şikâyetlerin, uygun olmayan ve geri çağrılan ürünlerin kaydını tutar ve bu izleme faaliyetleri konusunda dağıtıcıları bilgilendirir. İthalatçılar ise 14 üncü maddenin ikinci fıkrasına göre piyasaya arz öncesinde uygunluk değerlendirmesinin yapıldığını, teknik dosyanın hazırlandığını, CE işaretinin iliştirildiğini, gerekli belgelerin bulunduğunu ve imalatçının 11 inci maddenin beşinci, altıncı ve dokuzuncu fıkralarındaki tanımlama, iletişim ve AB uygunluk beyanı kurallarına uyduğunu temin eder. Ayrıca üçüncü fıkra uyarınca ithalatçı da kendi adını, tescilli ticari unvanını veya tescilli ticari markasını, posta adresini ve dijital iletişim bilgilerini ürün üzerinde, bu mümkün değilse ambalajında veya ürüne eşlik eden dokümanda belirtir.
Dağıtıcılar açısından 16 ncı maddenin ikinci fıkrası bağlayıcı bir doğrulama silsilesi getiriyor. Dağıtıcı makineyi piyasada bulundurmadan önce CE işaretinin yer aldığını, makineye AB uygunluk beyanının ve kullanım talimatları ile bilgilerin eşlik ettiğini, talimat ve bilgilerin Türkçe olduğunu, imalatçı ile ithalatçının tanımlama ve iletişim bilgisi kurallarına uyduğunu doğrulamak zorundadır. Üçüncü fıkraya göre makinenin uygun olmadığını düşünen veya böyle düşünmesi için nedenleri olan dağıtıcı, ürün uygun duruma getirilinceye kadar onu piyasada bulunduramaz. Buna ek olarak 20 nci madde, iktisadi işletmecilerin kendilerine ürün tedarik eden ve kendilerinin ürün tedarik ettiği iktisadi işletmecilere dair bilgileri tedarik tarihinden itibaren en az 10 yıl süreyle saklamasını ve Bakanlığın talebi üzerine sunmasını emreder.
Bana kalırsa dağıtıcının 16 ncı maddenin ikinci fıkrası kapsamında yürütmek zorunda olduğu bu kontroller, işletmenin satın alma ve kabul süreci için de iyi bir kontrol listesi iskeleti. Kabul heyetlerinin CE işaretini, uygunluk beyanını veya beyana erişim adresini, Türkçe kullanım kılavuzunu ve imalatçının dijital iletişim bilgilerini bizzat doğrulaması gerekir. Dosyaya işlenecek dijital iletişim bilgisi, ilerleyen yıllarda çıkabilecek yazılım güncellemeleri veya imalatçıdan gelecek güvenlik bültenleri için resmî bir irtibat kanalı sağlar.
Yapay zekâ için henüz yazılmamış olanlar: m.9/3 ve AB’deki 2 Ağustos 2028 takvimi
Yeni Makine Emniyeti Yönetmeliği yapay zekâ ve makine öğrenimi kavramlarını metne dâhil etmiş olsa da bu sistemlerin taşıması gereken detaylı güvenlik kriterlerinin önemli bir kısmı henüz yayımlanmış değildir. Yönetmeliğin 9 uncu maddesinin üçüncü fıkrası, bu gerekliliklerin EK-3’e hangi yolla ekleneceğini düzenliyor: “Yüksek riskli olarak sınıflandırılan yapay zekâ sistemlerine ilişkin sağlık ve güvenlik gerekliliklerinin eklenmesi kapsamında EK-3’te değişiklik yapılması ile ilgili Komisyon düzenlemeleri, Bakanlık tarafından yayımlanır.” Bu hükümden, 16 Ekim 2026’da yayımlanan EK-3’te yüksek riskli yapay zekâ sistemlerine özgü gerekliliklerin henüz bulunmadığı anlaşılıyor.
Bununla birlikte yönetmeliğin 21 inci maddesinin altıncı fıkrası bir geçiş mekanizması öngörüyor. Yüksek riskli yapay zekâ sistemlerine ilişkin uyumlaştırılmış standartlar veya ortak özellikler bu yönetmelik uyarınca referans alınana veya kabul edilene kadar, Avrupa Birliğinin yapay zekâ mevzuatı uyarınca referans alınan ilgili uyumlaştırılmış standartlara veya kabul edilen ortak özelliklere uyan, bu yönetmelik kapsamındaki yüksek riskli yapay zekâ sistemlerinin, EK-3’te yüksek riskli yapay zekâ sistemleri için belirtilen temel sağlık ve güvenlik gerekliliklerine uygun olduğu varsayılıyor.
Avrupa Birliği tarafındaki mimariyi anlamak için 2024/1689 sayılı Yapay Zekâ Tüzüğü’ne bakmak gerekir. Bu tüzüğün 6 ncı maddesinin birinci fıkrası yüksek risk sınıflandırmasını iki koşula bağlıyor: yapay zekâ sisteminin tüzüğün Ek I’inde listelenen AB uyum mevzuatı kapsamındaki bir ürünün güvenlik bileşeni olarak kullanılmasının amaçlanması veya kendisinin böyle bir ürün olması ve söz konusu ürünün piyasaya arz edilmesi veya hizmete sunulması için üçüncü taraf uygunluk değerlendirmesinden geçmesinin gerekmesi. Bu iki şart birlikte sağlandığında sistem yüksek riskli kabul ediliyor.
Avrupa Birliğinde 8 Temmuz 2026’da imzalanan, 24 Temmuz 2026 tarihli AB Resmî Gazetesi’nde yayımlanan ve yayımdan sonraki üçüncü gün yürürlüğe giren 2026/1744 sayılı Yapay Zekâ Dijital Omnibus Tüzüğü, makine ve yapay zekâ mevzuatları arasındaki ilişkiyi yeniden düzenledi. Bu tüzük, Makine Tüzüğü’nü Yapay Zekâ Tüzüğü Ek I’inin Kısım A’sından Kısım B’sine taşıyarak sektörel yaklaşımı benimsedi. Böylece Makine Tüzüğü kapsamındaki ürünlerle ilgili olup Yapay Zekâ Tüzüğü’nün 6 ncı maddesinin birinci fıkrasına göre yüksek riskli sayılan yapay zekâ sistemlerine Yapay Zekâ Tüzüğü’nün yalnızca sınırlı maddeleri uygulanabilir kılındı.
2026/1744 sayılı Tüzük, 2023/1230 sayılı Makine Tüzüğü’nün 8 inci maddesine iki yeni fıkra ekleyerek Avrupa Komisyonuna yetki devretti. Komisyon, Yapay Zekâ Tüzüğü’nün III. Bölüm 2. Kısmı ile 17, 19, 72 ve 73 üncü maddelerindeki ilgili gereklilikleri yansıtacak şekilde Makine Tüzüğü’nün Ek III’ünü yetki devredilmiş tasarruflarla güncelleyecek. Tüzük bu düzenlemeler için nihai bir uygulama tarihi koyuyor: “Those delegated acts shall apply by 2 August 2028.” Bu tasarrufların uygulanmaya başlaması 2 Ağustos 2028’den geç olamaz.
Aynı tüzük, Yapay Zekâ Tüzüğü’nün 113 üncü maddesini değiştirerek Ek I ve m.6/1’e göre yüksek riskli sayılan yapay zekâ sistemleri için ilgili yükümlülüklerin uygulama tarihini 2 Ağustos 2027’den 2 Ağustos 2028’e erteledi. 42 numaralı gerekçesi, iki tüzüğün uygulanmasının örtüşmelere yol açabileceğini, koruma seviyesinin Yapay Zekâ Tüzüğü ile tutarlı olması gerektiğini ve hukuki boşluk doğmaması için Makine Tüzüğü’nün Ek III’ünü değiştirecek tasarrufların, yüksek riskli yapay zekâ kurallarının uygulamaya girişiyle uyumlu olarak en geç 2 Ağustos 2028’de uygulanması gerektiğini söylüyor.
Bir başka değişiklik, AB Yapay Zekâ Tüzüğü’nün 6 ncı maddesine eklenen 1a ve 1b fıkraları; bunlar güvenlik bileşeni kavramının sınırını çiziyor. 1a fıkrası şu kuralı koyuyor: “For the purposes of this Regulation, including paragraph 1 of this Article, AI systems that are solely used for non-safety related aspects of user assistance, performance optimisation, service efficiency, automation or convenience or quality control shall not qualify as safety components.” Bu tüzüğün amaçları doğrultusunda, bu maddenin 1 inci fıkrası dâhil olmak üzere, yalnızca kullanıcı yardımı, performans optimizasyonu, hizmet verimliliği, otomasyon veya kolaylık ya da kalite kontrolün güvenlikle ilgisi bulunmayan yönleri için kullanılan yapay zekâ sistemleri güvenlik bileşeni sayılmaz.
Ancak aynı maddeye eklenen 1b fıkrası bu istisnaya kesin bir sınır çekiyor: “Notwithstanding paragraph 1a, AI systems the failure or malfunctioning of which would endanger health and safety shall qualify as safety components.” 1a fıkrası hükmüne bakılmaksızın, arızası veya işlev bozukluğu sağlık ve güvenliği tehlikeye atacak olan yapay zekâ sistemleri güvenlik bileşeni kabul edilir. Düzenleme sonrası AB Yapay Zekâ Tüzüğü’nün 2 nci maddesinin ikinci fıkrası uyarınca, Ek I Kısım B kapsamındaki ürünlerde 6 ncı maddenin birinci fıkrasına göre yüksek riskli sayılan yapay zekâ sistemleri için tüzüğün yalnızca 6 ncı maddesinin birinci fıkrası, 60a maddesi ve 102 ila 112 nci maddeleri uygulanıyor; 57, 58 ve 59 uncu maddeler ise tüzükteki yüksek riskli yapay zekâ sistemlerine ilişkin gerekliliklerin ilgili uyum mevzuatına entegre edildiği ölçüde uygulanıyor.
Bana göre AB Yapay Zekâ Tüzüğü’ne getirilen bu fıkralar, makine alımlarında şartname hazırlayan mühendislerin sorması gereken soruyu netleştiriyor. Yalnızca verimlilik, otomasyon veya kalite kontrolün güvenlikle ilgisi olmayan yönleri için çalışan bir algoritma AB Yapay Zekâ Tüzüğü kapsamında güvenlik bileşeni sayılmıyor; fakat arızası veya işlev bozukluğu sağlık ve güvenliği tehlikeye atacaksa güvenlik bileşeni sayılıyor. İş güvenliği profesyonellerinin AB mevzuatına tabi bir makine alırken tedarikçiye bu sistemin arızalanması hâlinde ne olacağını yazılı olarak sorması ve cevabı dosyasında tutması yerinde bir yaklaşım olacaktır.
Avrupa Komisyonunun makine sektörü resmî sayfasında, yapay zekâ destekli güvenlik işlevleri ile uygunlukla ilgili yazılım verilerinin ve güvenlik kontrol sistemlerinin siber güvenliği iki ayrı yenilik başlığı olarak sunuluyor. Aynı sayfada 2006/42/AT direktifinin uygulama rehberinin Nisan 2024’te yayımlanan 2.3 baskısı yer alırken, bu yazıyı hazırladığım sırada 2023/1230 sayılı yeni tüzük için yayımlanmış resmî bir uygulama rehberi bulunmuyordu.
Kendi değerlendirmeme göre bu yasal takvimin işletmeler açısından pratik anlamı şudur: 20 Ocak 2027’den itibaren piyasaya arz edilecek veya hizmete sunulacak öğrenen güvenlik sistemleri, mevcut EK-3 kurallarına göre, EK-1 Kısım A kategorileri için 26 ncı maddenin ikinci fıkrasında sayılan ve onaylanmış kuruluşun yer aldığı uygunluk değerlendirme yöntemlerinden biriyle değerlendirilecek. Yapay Zekâ Tüzüğü’nün III. Bölüm 2. Kısmı ile 17, 19, 72 ve 73 üncü maddelerindeki ilgili gerekliliklerin makineye uyarlanmış karşılıkları ise EK-3’e daha sonra eklenecek. Bu nedenle yeni teknoloji yatırımlarında tedarikçilerle sözleşme yapılırken yürürlükteki gerekliliklerin esas alınması ve ileride eklenebilecek şartların bilinmesi gerekir.
İşletme tarafı: makinede yazılım değiştiren işletme imalatçı olur mu?
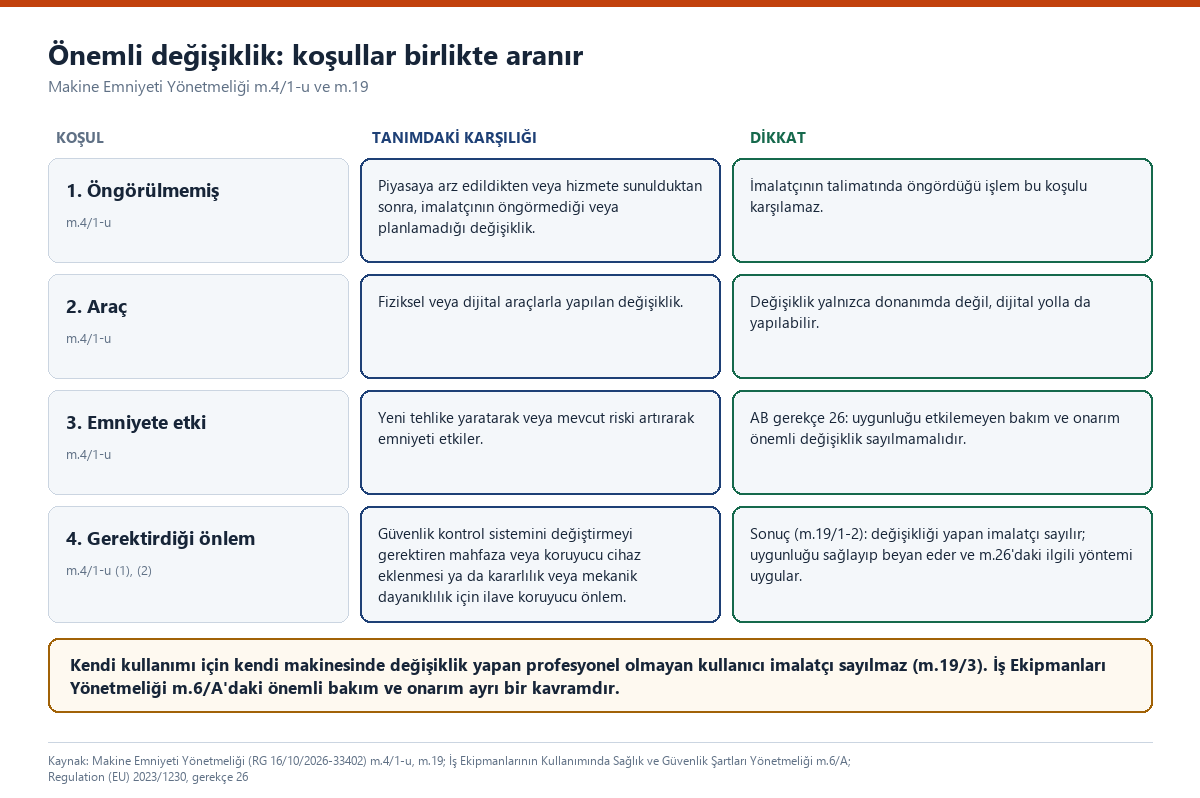
Yönetmeliğin işletmeleri ve iş güvenliği profesyonellerini en yakından ilgilendiren düzenlemesi, önemli değişiklik kavramı ve bu değişikliği yapan kişiye yüklenen imalatçı sorumluluğudur. 4 üncü maddenin birinci fıkrasının (u) bendi önemli değişikliği şu şekilde tanımlıyor: “Önemli değişiklik: Makinenin veya ilgili ürünün, piyasaya arz edildikten veya hizmete sunulduktan sonra, imalatçı tarafından öngörülmeyen veya planlanmayan ve yeni tehlike yaratmak veya mevcut riski artırmak suretiyle bu makinenin veya ilgili ürünün emniyetini etkileyen, fiziksel veya dijital araçlarla yapılan ve aşağıdakilerden birini gerektiren değişikliği: 1) Makinenin veya ilgili ürünün mevcut güvenlik kontrol sistemini değiştirmeyi gerektiren işlemleri içeren mahfazaların veya koruyucu cihazların eklenmesini, 2) Makinenin veya ilgili ürünün kararlılığını veya mekanik dayanıklılığını sağlamak için ilave koruyucu önlemlerin alınmasını”.
Bu tanım, bir değişikliğin önemli değişiklik sayılabilmesi için dört koşulun bir arada bulunmasını arıyor: müdahalenin piyasaya arz edildikten veya hizmete sunulduktan sonra yapılması, imalatçı tarafından öngörülmemiş veya planlanmamış olması, yeni bir tehlike yaratarak veya mevcut riski artırarak makinenin emniyetini etkilemesi ve mevcut güvenlik kontrol sisteminin değiştirilmesini gerektiren bir mahfaza ya da koruyucu cihaz eklenmesini veya kararlılık ya da mekanik dayanıklılık için ilave koruyucu önlem alınmasını gerektirmesi. Bu müdahalelerin fiziksel araçların yanı sıra dijital araçlarla da yapılabileceği açıkça hükme bağlanıyor.
Yönetmeliğin 19 uncu maddesinin birinci fıkrası, bu şartlar oluştuğunda doğacak hukuki sonucu kesin bir dille belirtiyor: “Makinede veya ilgili üründe önemli değişiklik yapan gerçek veya tüzel kişi, bu Yönetmeliğin amaçları bakımından imalatçı olarak kabul edilir ve söz konusu makine veya ilgili ürün için 11 inci maddede belirtilen imalatçı yükümlülüklerine tabi olur.” Önemli değişiklik yalnızca bir makine tertibatının parçası olan makinenin veya ilgili ürünün güvenliğini etkiliyorsa, yükümlülükler risk değerlendirmesinde gösterildiği şekilde yalnızca etkilenen makine veya ilgili ürün bakımından uygulanıyor.
Maddenin ikinci fıkrası, önemli değişiklik yapan kişinin makinenin yönetmeliğin uygulanabilir gerekliliklerine uygunluğunu tamamen kendi sorumluluğunda sağlayıp beyan edeceğini ve 26 ncı maddenin ikinci, üçüncü ve dördüncü fıkralarındaki uygunluk değerlendirme yöntemlerinden ilgili olanını uygulayacağını söylüyor; makine EK-1’de listeleniyorsa bu, onaylanmış kuruluşun yer aldığı bir yöntem anlamına gelebiliyor. Üçüncü fıkra ise profesyonel olmayan kullanıcılara bir istisna getiriyor: “Kendi kullanımı için kendi makinesinde veya ilgili ürününde önemli değişiklik gerçekleştiren profesyonel olmayan kullanıcı, bu Yönetmeliğin amaçları doğrultusunda imalatçı olarak kabul edilmez ve 11 inci maddede belirtilen imalatçı yükümlülüklerine tabi olmaz.” Bir sanayi işletmesinin veya fabrikanın profesyonel olmayan kullanıcı sayılamayacağını, dolayısıyla bu istisnadan ticari işletmelerin yararlanamayacağını düşünüyorum.
İmalatçı sayılmanın bedeli 11 inci maddede tanımlanıyor: EK-3’e tam uygunluk, teknik dosya hazırlanması, AB uygunluk beyanı düzenlenmesi, CE işaretinin iliştirilmesi ve teknik dosya ile beyanın en az 10 yıl hazır tutulması. AB Makine Tüzüğü’nün 26 numaralı gerekçesi, bakım ve onarım işlemlerinin temel gerekliliklere uygunluğu etkilemediği sürece önemli değişiklik sayılmayacağını belirtiyor: “However, repair and maintenance operations which do not affect the machinery or related product’s compliance with the relevant essential health and safety requirements should not be considered to be substantial modifications.” Gerekçenin Türkçesiyle: Makinenin veya ilgili ürünün temel sağlık ve güvenlik gerekliliklerine uygunluğunu etkilemeyen onarım ve bakım işlemleri önemli değişiklik olarak kabul edilmemelidir.
Kullanım tarafındaki temel mevzuatımız ise Çalışma ve Sosyal Güvenlik Bakanlığının İş Ekipmanlarının Kullanımında Sağlık ve Güvenlik Şartları Yönetmeliği’dir. Bu yönetmeliğin 5 inci maddesinin birinci fıkrası genel ilkeyi koyar: “İşveren, işyerinde kullanılacak iş ekipmanının yapılacak işe uygun olması ve bu ekipmanın çalışanlara sağlık ve güvenlik yönünden zarar vermemesi için gerekli tüm tedbirleri alır.” Yönetmeliğin 6 ncı maddesi ekipmanın asgari şartlara uygunluğunu ve periyodik kontrollerini şart koşar. Periyodik kontrol tarafında dört ekipman grubu için 1 Ocak 2027’de başlayan ekipman muayene kuruluşu zorunluluğu da aynı takvime denk geliyor.
Ekipman parkının işletilmesinde İş Ekipmanları Yönetmeliği’nin 5 inci maddesinin ikinci fıkrası işverene somut sorumluluklar yüklüyor. İşverenin ekipman seçimi yaparken işyerindeki özel çalışma şartlarını ve tehlikeleri dikkate alması, ekipman kullanımının ek bir tehlike oluşturmamasına dikkat etmesi ve tehlikeler tamamen giderilemiyorsa riski kabul edilebilir düzeye indirecek önlemleri alması gerekiyor. 2022 yılında eklenen üçüncü fıkra ise kiralama uygulamalarına şu amir hükümle açıklık getiriyor: “İş ekipmanın geçici süreyle kullanılacak olması, kiralanması veya benzeri durumlar işverenin genel yükümlülüklerini etkilemez.” Yani işverenin yükümlülükleri kiralık makinede de aynen sürüyor.
Kullanım alanı ile ürün mevzuatı arasındaki denge, Makine Emniyeti Yönetmeliği’nin 6 ncı maddesinin birinci fıkrasında kesin bir kurala bağlanıyor: “Bakanlık, makine veya ilgili ürünlerin kurulumu veya kullanımı sırasında, işçiler dahil insanların korunmasını sağlamak için gereklilikler belirleyebilir; ancak bu kurallar makinenin veya ilgili ürünün, bu Yönetmeliğe aykırılık teşkil edecek şekilde değişikliğe tabi tutulmasına izin vermez.” AB Makine Tüzüğü’nün 26 numaralı gerekçesi ayrıca, önemli değişiklik yapan kişinin değiştirilmiş ürünü piyasaya arz etmeden veya hizmete sunmadan önce yeni bir uygunluk değerlendirmesi yapmasını istiyor. Gereksiz ve orantısız yük oluşturmamak için, değişikliği yapan kişinin bir makine tertibatının parçası olup değişiklikten etkilenmeyen makineler veya ilgili ürünler için testleri tekrarlamak ve yeni belge üretmek zorunda tutulmaması öngörülüyor.
Benim değerlendirmemde 6 ncı maddenin birinci fıkrası ürün güvenliği ile saha güvenliği arasındaki sınırı net biçimde belirliyor; işletmede alınacak İSG önlemleri makinenin yönetmeliğe aykırı biçimde değiştirilmesine gerekçe gösterilemez. Tesis içinde kiralanan bir robot hücresinde ya da otonom taşıma aracında yazılım ayarlarını kiraya verenin mi yoksa işletmenin mi değiştirdiği sorusu, İş Ekipmanları Yönetmeliği’nin 5 inci maddesinin üçüncü fıkrası uyarınca işverenin genel İSG sorumluluğunu ortadan kaldırmıyor. Önemli değişiklik kapsamında kimin imalatçı sayılacağı sorusunu ise bu teknik müdahaleyi bizzat kimin gerçekleştirdiği belirliyor.
İş Ekipmanları Yönetmeliği’nin 6/A maddesinde yer alan “önemli bakım ve onarım” kavramı ile Makine Emniyeti Yönetmeliği’ndeki “önemli değişiklik” kavramı birbirinden farklıdır; biri kullanım sırasındaki ilave tedbirleri, diğeri ise doğrudan ürün imalatçısı sorumluluğunu doğurur. İş Ekipmanları Yönetmeliği’nin 10 uncu maddesinin ikinci fıkrası ise çalışanların iş ekipmanı üzerinde yapılacak değişikliklerden kaynaklanabilecek tehlikelerden haberdar edilmesini ister. İş Ekipmanları Yönetmeliği’nde Makine Emniyeti Yönetmeliği’ne veya CE işaretine doğrudan açık bir atıf bulunmaz.
Kendi değerlendirmeme göre Makine Emniyeti Yönetmeliği piyasaya arz ve hizmete sunma anını, İş Ekipmanları Yönetmeliği ise kullanım sürecini düzenler. Önemli değişiklik kavramı bu iki alanı birleştirir; kullanım sırasında yapılan ve tanımın bütün koşullarını taşıyan bir değişiklik, değişikliği yapanı o makinenin imalatçısı konumuna sokabilir. İmalatçının sunduğu ve talimatında öngördüğü bir yazılım güncellemesini yüklemek, tanımdaki öngörülmemiş olma koşulunu karşılamadığı için bence tek başına önemli değişiklik sayılmaz. Buna karşılık bir entegratörün veya işletmenin, güvenlik işlevini etkileyen hız sınırlarını ya da güvenlik alanını imalatçının öngörmediği biçimde yeniden programlaması ve bunun sonucunda güvenlik kontrol sistemini değiştiren yeni bir koruyucu cihaz gerekmesi, tanımın koşullarını karşılayabilir.
Bu riskleri yönetmenin en sağlıklı yolu, sahada yapılacak tüm yazılım ve mantık değişikliklerini kurumsal değişim yönetimi prosedürlerine bağlamaktır. Ayrıca bakım sırasında yazılım güncellenirken, imalatçının EK-3 madde 1.6.3 uyarınca makineye koymak zorunda olduğu ayırıcılar kullanılarak, İş Ekipmanları Yönetmeliği’nin EK-I’indeki 2.13 ve 2.14 maddelerinin işverenden beklediği enerji izolasyonu ve LOTO disiplini uygulanmalıdır; güncelleme kontrol sisteminin enerjili kalmasını gerektirdiği için enerjinin kesilmesi mümkün değilse, 2.13 maddesinin öngördüğü gibi güncelleme yürütülürken gerekli önlemler alınmalı veya işin tehlike bölgesi dışında yapılması sağlanmalıdır. Her işletmenin kendi makine parkındaki değişikliklerin hukuki boyutunu netleştirmek adına yetkili mercilerle, imalatçıyla ve işyerinin İSG profesyonelleriyle durumu teyit etmesi gerekir.
20 Ocak 2027 sonrası makine alımı ve yazılım değişikliği için kontrol listesi
Makine Emniyeti Yönetmeliği’nin hükümlerinin büyük bölümü 20 Ocak 2027’de yürürlüğe girdiğinde sanayi işletmelerinin satın alma, kabul ve işletme süreçlerinde izlemesini önerdiğim adımlar şunlar:
- Satın alma teknik şartnamelerinde, tedarikçiye makinede yer alan güvenlik işlevlerinin makine öğrenimi yaklaşımlarını kullanan ve tamamen veya kısmen kendi kendine gelişen bir yapı barındırıp barındırmadığı yazılı olarak sorulmalıdır (EK-1 Kısım A madde 5 ve 6; AB Makine Tüzüğü’nün 55 numaralı gerekçesi).
- Güvenlik işlevini makine öğrenimi yaklaşımlarıyla sağlayan ve tamamen veya kısmen kendi kendine gelişen bir güvenlik aksamı ya da gömülü sistem söz konusuysa, bu aksam veya sistem bakımından iç üretim kontrolünün (Modül A) uygulanamayacağı bilinmeli (aksam piyasaya bağımsız olarak arz edilmişse makine yalnızca bu nedenle 6 numaralı kategoriye girmez); onaylanmış kuruluşun yer aldığı yollardan birine (AB tip incelemesi ve tipe uygunluk, tam kalite güvencesi veya birim doğrulaması) ait belgeler talep edilmelidir (m.26/2).
- 20 Ocak 2027 ve sonrasında piyasaya arz edilen bir makinenin AB uygunluk beyanının yeni yönetmeliğe göre düzenlendiği kontrol edilmelidir (m.11/2, m.22).
- İmalatçıya, makinenin güvenli çalışması için gerekli yüklü yazılımı nasıl tanımladığı ve bu bilgiyi her zaman kolayca erişilebilir biçimde nasıl sunduğu sorulmalıdır (EK-3 madde 1.1.9).
- Müdahale verileri ile sonradan yüklenen güvenlik yazılımı sürümlerinin izleme kütüğüne (5 yıl) ve öğrenen sistemlerde emniyetle ilgili karar verilerine (1 yıl) işletmenin erişimi satın alma sözleşmesinde konuşulmalıdır; yönetmelik bu erişimi düzenlemiyor (EK-3 madde 1.2.1).
- Uzaktan servis bağlantıları, otomasyon portları ve sahada makineye bağlanacak programlama cihazları için yetkilendirme ve siber erişim protokolleri yazılı hâle getirilmelidir; EK-3 madde 1.1.9 bu bağlantıların tehlikeli bir duruma yol açmamasını imalatçıya tasarım gerekliliği olarak yüklüyor, işletmeye yazılı protokol yükümlülüğü getirmiyor.
- Kullanım talimatlarının kâğıt baskısı isteniyorsa, bu talep imalatçıya satın alma aşamasında yazılı olarak iletilmelidir (m.11/8).
- Dijital formatta sağlanan kullanım talimatları ve uygunluk beyanları sürüm bilgisiyle birlikte indirilerek makine dosyasında saklanmalıdır; imalatçının çevrimiçi erişim yükümlülüğü makinenin beklenen kullanım ömrü boyunca ve piyasaya arz edildikten sonra (dijital uygunluk beyanlarında piyasaya arz edildikten veya hizmete sunulduktan sonra) en az 10 yıl sürer (m.11/7-c, m.11/9).
- Makinede yapılacak hız, güvenlik alanı veya mantık devresi değişiklikleri değişim yönetimi sürecine alınmalı; ilave koruyucu gerektiren hâllerde önemli değişiklik testi yapılarak imalatçı sorumluluğu doğup doğmadığı değerlendirilmelidir (m.4/1-u, m.19).
- Denetleme işlevi olan otonom hareketli makinelerde, imalatçının talimatına göre denetçi rolü tanımlanmalı ve bu kişinin uzaktan durdurma ve başlatma ya da güvenli konuma ve duruma getirme yetkisi görevlendirme düzenine yazılmalıdır (EK-3 madde 3.1.1, madde 3.2.4).
- 20 Ocak 2027 tarihinden önce eski yönetmeliğe uygun olarak piyasaya arz edilmiş olan mevcut makinelerin piyasada bulundurulmasının Bakanlıkça engellenmeyeceği bilinmelidir (geçici m.1/1); bu makinelerin kabulünde bence en azından 2009 yönetmeliğine göre düzenlenmiş AT uygunluk beyanı aranmalıdır.
Mevcut tesisler için yönetmelik bir envanter yükümlülüğü veya süre öngörmüyor. Yine de bence 20 Ocak 2027’den önce atılabilecek en somut hazırlık adımı, fabrikadaki güvenlik PLC’leri, ışık perdeleri, lazer alan tarayıcıları gibi yazılım taşıyan tüm güvenlik aksamlarının ve otonom taşıma araçlarındaki güvenlik yazılımlarının envanterini çıkarmak ve bu aksam ve araçlarda çalışan güncel yazılım sürümlerini yazılı olarak kayıt altına almak. Bu kayıt, sonradan yapılacak bir yazılım değişikliğinin önemli değişiklik testine girip girmediğini değerlendirirken başlangıç noktası olur.
Kaynaklar
- Makine Emniyeti Yönetmeliği (2023/1230/AB). (2026). Resmî Gazete, 16.10.2026, Sayı: 33402. https://www.resmigazete.gov.tr/eskiler/2026/10/20261016-12.htm
- Makine Emniyeti Yönetmeliği (2023/1230/AB), Ekler (EK-1 – EK-11). (2026). Resmî Gazete, 16.10.2026, Sayı: 33402. https://www.resmigazete.gov.tr/eskiler/2026/10/20261016-12-1.pdf
- Makina Emniyeti Yönetmeliği (2006/42/AT). (2009). Resmî Gazete, 03.03.2009, Sayı: 27158; son değişiklik: 28.09.2014, Sayı: 29133. https://www.resmigazete.gov.tr/eskiler/2009/03/20090303-4.htm
- İş Ekipmanlarının Kullanımında Sağlık ve Güvenlik Şartları Yönetmeliği. (2013). Resmî Gazete, 25.04.2013, Sayı: 28628; son değişiklik: 23.12.2025, Sayı: 33116. https://www.mevzuat.gov.tr/MevzuatMetin/yonetmelik/7.5.18318.pdf
- 7223 sayılı Ürün Güvenliği ve Teknik Düzenlemeler Kanunu. (2020). Resmî Gazete, 12.03.2020, Sayı: 31066; son değişiklik: 23.05.2024 tarihli ve 7511 sayılı Kanun (RG 29.05.2024). https://www.mevzuat.gov.tr/MevzuatMetin/1.5.7223.pdf
- Regulation (EU) 2023/1230 of the European Parliament and of the Council of 14 June 2023 on machinery and repealing Directive 2006/42/EC of the European Parliament and of the Council and Council Directive 73/361/EEC. (2023). Official Journal of the European Union, L 165, 29.6.2023, 1–102. https://op.europa.eu/en/publication-detail/-/publication/51ed7804-1617-11ee-806b-01aa75ed71a1
- Corrigendum to Regulation (EU) 2023/1230 of the European Parliament and of the Council of 14 June 2023 on machinery and repealing Directive 2006/42/EC of the European Parliament and of the Council and Council Directive 73/361/EEC (Official Journal of the European Union L 165 of 29 June 2023). (2023). Official Journal of the European Union, L 169, 4.7.2023, 35. https://op.europa.eu/en/publication-detail/-/publication/b7f32d9e-1a05-11ee-806b-01aa75ed71a1
- Regulation (EU) 2026/1744 of the European Parliament and of the Council of 8 July 2026 amending Regulations (EU) 2024/1689, (EU) 2018/1139 and (EU) 2023/1230 as regards the simplification of the implementation of harmonised rules on artificial intelligence (Digital Omnibus on AI). (2026). Official Journal of the European Union, L, 2026/1744, 24.7.2026. https://op.europa.eu/en/publication-detail/-/publication/b459c07f-86fb-11f1-bf5e-01aa75ed71a1
- Regulation (EU) 2024/1689 of the European Parliament and of the Council of 13 June 2024 laying down harmonised rules on artificial intelligence and amending Regulations (EC) No 300/2008, (EU) No 167/2013, (EU) No 168/2013, (EU) 2018/858, (EU) 2018/1139 and (EU) 2019/2144 and Directives 2014/90/EU, (EU) 2016/797 and (EU) 2020/1828 (Artificial Intelligence Act). (2024). Official Journal of the European Union, L, 2024/1689, 12.7.2024. https://op.europa.eu/en/publication-detail/-/publication/dc8116a1-3fe6-11ef-865a-01aa75ed71a1
- Regulation (EU) 2024/2847 of the European Parliament and of the Council of 23 October 2024 on horizontal cybersecurity requirements for products with digital elements and amending Regulations (EU) No 168/2013 and (EU) 2019/1020 and Directive (EU) 2020/1828 (Cyber Resilience Act). (2024). Official Journal of the European Union, L, 2024/2847, 20.11.2024. https://op.europa.eu/en/publication-detail/-/publication/21b7d4eb-a6e2-11ef-85f0-01aa75ed71a1
- European Commission, Directorate-General for Internal Market, Industry, Entrepreneurship and SMEs. (t.y.). Machinery. Erişim: 17.10.2026. https://single-market-economy.ec.europa.eu/sectors/mechanical-engineering/machinery_en
- ISO. (2023). ISO 13849-1:2023 Safety of machinery — Safety-related parts of control systems — Part 1: General principles for design. https://www.iso.org/standard/73481.html
- ISA. (t.y.). ISA/IEC 62443 Series of Standards. Erişim: 17.10.2026. https://www.isa.org/standards-and-publications/isa-standards/isa-iec-62443-series-of-standards
- ISO. (2023). ISO 3691-4:2023 Industrial trucks — Safety requirements and verification — Part 4: Driverless industrial trucks and their systems. https://www.iso.org/standard/83545.html
- ISO. (2025). ISO 10218-1:2025 Robotics — Safety requirements — Part 1: Industrial robots. https://www.iso.org/standard/73933.html
14 yıllık kurumsal ve uluslararası deneyime sahip EHS Lideri. Proses Güvenliği, Sürdürülebilirlik ve Yönetim Sistemleri konularında stratejik analizler ve içerik üretimi yapmaktadır.
Yeni yazılardan haberdar olmak için bültenime abone olun.